
Cyber-Resilienz gegen KI-gesteuerte Phishing-Angriffe: Strategien für 2024
Wie LLMs und autonome Agenten die Bedrohungslandschaft revolutionieren – und warum klassische Security-Filter ausgedient haben. Ein Blueprint für moderne Defensive KI.
Inhalt
Das Wichtigste in Kürze
- Phishing-Volumina sind seit der Kommerzialisierung von LLMs um über 1.200 % gestiegen.
- Signaturbasierte Secure Email Gateways (SEGs) sind gegen polymorphe KI-Angriffe wirkungslos.
- Offensive KI nutzt automatisiertes OSINT-Scraping und Retrieval-Augmented Generation (RAG) für hyper-personalisierte Angriffe.
- Moderne Defensive KI setzt auf Natural Language Understanding (NLU) und Kontext-Graphen statt auf starre Filterregeln.
- API-basierte Cloud-Security in Kombination mit Zero Trust bildet die neue Baseline für Cyber-Resilienz.
Wir stehen an der Schwelle zu einem asymmetrischen Cyber-Krieg. Die Zeiten, in denen Phishing-Mails an schlechter Grammatik, generischen Anreden oder offensichtlich verdächtigen Absenderadressen erkennbar waren, sind endgültig vorbei. Bösartige KI-Modelle haben die Skalierbarkeit automatisierter Massenmails mit der Präzision manuellen Spear-Phishings vereint. Wer als CTO jetzt nicht auf architektonische Cyber-Resilienz und Defensive KI umstellt, handelt angesichts der massiv gestiegenen Bedrohungslage grob fahrlässig.
Die KI-Phishing-Epidemie: Das Ende der Erkennbarkeit
Seit der massenhaften Verbreitung leistungsfähiger Large Language Models (LLMs) hat sich die Angriffsfläche für Unternehmen drastisch verschoben. Offensive Tools, die in Darknet-Foren als 'FraudGPT' oder 'DarkBERT' gehandelt werden, sind spezifisch darauf trainiert, herkömmliche Sicherheitsmechanismen und Spam-Filter zu umgehen. Diese Modelle nutzen Retrieval-Augmented Generation (RAG), um in Echtzeit LinkedIn-Profile, aktuelle Pressemitteilungen, GitHub-Commits und geleakte Unternehmensdaten abzugleichen. Das Resultat sind hyper-personalisierte, extrem authentisch wirkende Spear-Phishing-Mails im Namen von Vorgesetzten oder strategischen Geschäftspartnern, die sich semantisch nicht mehr von legitimer Kommunikation unterscheiden lassen. Klassische Security Awareness Trainings, die Mitarbeiter auf die Suche nach Tippfehlern trimmen, gehen an der neuen Realität völlig vorbei.
1.265 %
Anstieg an bösartigen Phishing-E-Mails seit Q4 2022 (SlashNext)
90 %
aller Data Breaches beginnen mit einem Phishing-Angriff (CISA)
60 Sek
Durchschnittliche Zeit, bis ein autonomer KI-Agent ein Zielprofil erstellt
Die Skalierung dieser Angriffe ist der eigentliche Paradigmenwechsel, den viele IT-Entscheider noch immer unterschätzen. In der Vergangenheit war Spear-Phishing hochgradig ressourcenintensiv: Ein menschlicher Angreifer musste manuelle Recherchen (Reconnaissance) anstellen, den branchenspezifischen Jargon der Zielperson adaptieren und die Tonalität des vermeintlichen Absenders treffen. Heute orchestrieren autonome Agenten diesen Prozess für zehntausende Ziele gleichzeitig und vollautomatisch. Ein einfaches Python-Skript gepaart mit einer unzensierten LLM-API analysiert Organigramme aus dem Web, identifiziert die C-Level-Entscheider sowie deren direkte Untergebene und feuert maßgeschneiderte Business Email Compromise (BEC)-Szenarien ab. Die Konversionsraten dieser Angriffe haben sich vervielfacht, weil der Faktor der menschlichen Ermüdung auf Angreiferseite entfällt.
Anatomie eines KI-gesteuerten Angriffs
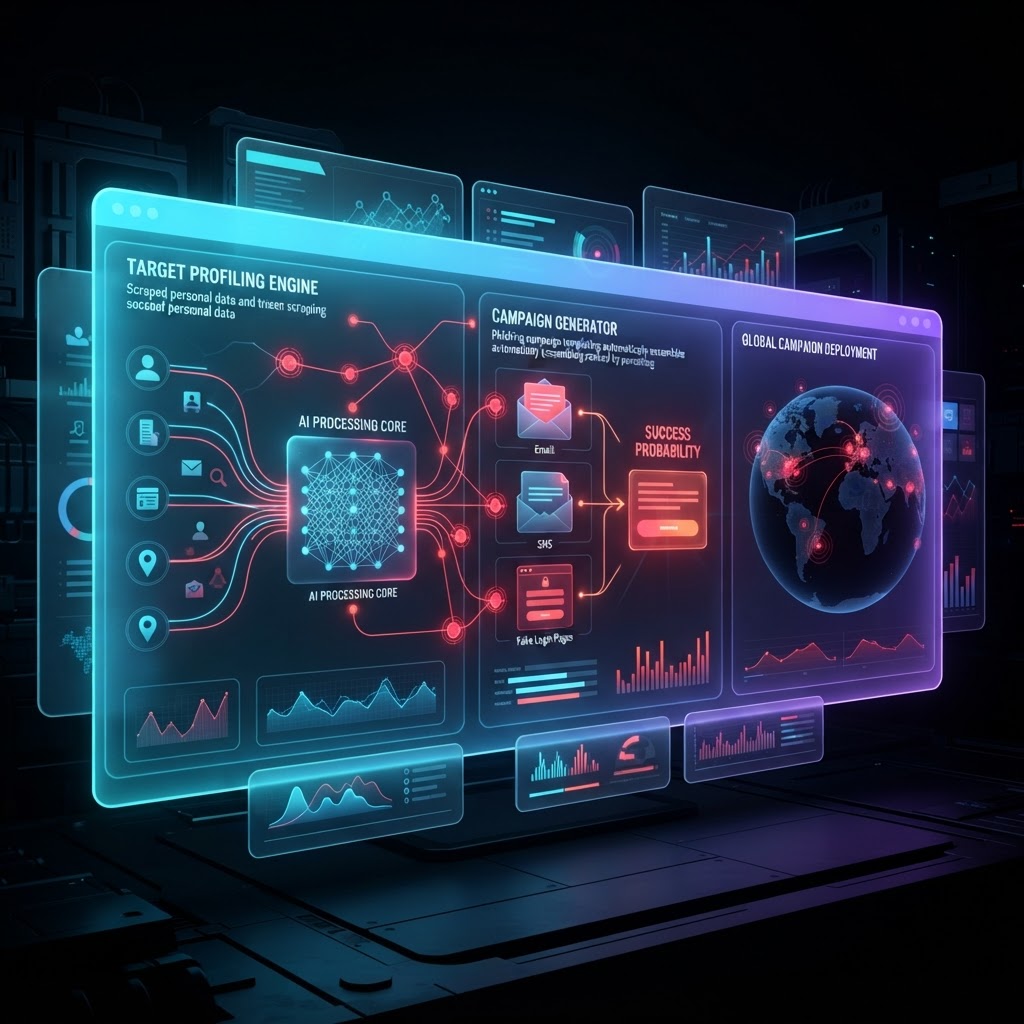
Was diesen automatisierten Ablauf so unfassbar gefährlich macht, ist die fehlende 'Patient Zero'-Signatur. Traditionelle Secure Email Gateways (SEGs) arbeiten primär mit Reputationsdatenbanken und Hashes bekannter Bedrohungen. Wenn eine Phishing-Kampagne jedoch polymorph aufgebaut ist – also für jedes einzelne Ziel ein individuelles Sprachmodell nutzt, eine einmalig registrierte Domain via API erstellt und mit legitimen SSL-Zertifikaten versieht sowie HTML-Strukturen dynamisch mutieren lässt – versagen diese Legacy-Systeme komplett. Der Angriff verschleiert seine wahre Absicht hinter mehrstufigen, legitimen Weiterleitungen (z. B. kompromittierte Cloudflare-Worker) und nutzt oft vertrauenswürdige SaaS-Infrastruktur wie SharePoint, Google Drive oder AWS S3 zum Hosten der eigentlichen Malware-Payloads. Die Verteidigung läuft damit systematisch ins Leere.
- 1
Reconnaissance: KI-Scraping-Agenten durchsuchen OSINT-Quellen (LinkedIn, Pressemeldungen, Dumps), um Unternehmensstrukturen und aktuelle Projekte zu erfassen.
- 2
Payload & Context Generation: LLMs erstellen toxische, hochgradig personalisierte Texte, die exakt den Kommunikationsstil und die Thematik laufender Projekte imitieren.
- 3
Infrastructure Provisioning: Automatisierte Skripte registrieren Lookalike-Domains, konfigurieren SPF/DKIM/DMARC und richten Cloud-Hosting für bösartige Links ein.
- 4
Delivery & Evasion: Polymorphe E-Mails umgehen signaturbasierte Filter, indem Metadaten, Code-Strukturen und IP-Routings für jede Nachricht mutiert werden.
- 5
Exploitation: Der Nutzer klickt auf den Link oder überweist Geld, der Agent registriert den Erfolg und passt zukünftige Kampagnen basierend auf diesem Feedback an.
Vorsicht: Deepfakes und Voice Cloning in BEC-Szenarien
CEO Fraud beschränkt sich längst nicht mehr auf E-Mails. Angreifer nutzen 3-Sekunden-Audiosamples aus Podcasts, um via Voice-Cloning-APIs (wie ElevenLabs) Anrufe zu fälschen. Wenn die vermeintliche Stimme des Geschäftsführers eine dringende Überweisung anordnet, während zeitgleich eine passende LLM-generierte E-Mail eingeht, hebeln Angreifer selbst etablierte Multi-Faktor-Verifikationsprozesse aus.
Defensive KI: Feuer mit Feuer bekämpfen
Der einzige Weg, eine Maschine in Millisekunden zu besiegen, ist eine schnellere, intelligentere Maschine. Defensive KI verlagert den architektonischen Schwerpunkt zwingend von der reinen Signaturerkennung hin zur Verhaltens- und Intentionsanalyse. Moderne Anti-Phishing-Architekturen, wie wir sie bei der AI-Software GmbH für unsere Enterprise-Kunden konzipieren und implementieren, nutzen selbst leistungsstarke, vortrainierte NLP-Modelle. Diese analysieren nicht nur den offensichtlichen Text, sondern den gesamten Graphen der Metadaten: Hat dieser Absender jemals zuvor in genau diesem Tonfall mit dem Empfänger kommuniziert? Ist die Aufforderung zur absoluten Dringlichkeit (Urgency) typisch für diesen etablierten Geschäftsprozess? Weicht das Routing der E-Mail auf Netzwerkebene von der Norm ab, selbst wenn SPF und DKIM auf den ersten Blick ein 'Pass' melden?
- Natural Language Understanding (NLU): Erkennt manipulative Intentionen, Druckaufbau und unübliche linguistische Muster.
- Social Graphing & Baseline-Analyse: Erstellt historische Kommunikationsgraphen, um Anomalien in den Beziehungen zwischen Absender und Empfänger zu identifizieren.
- Computer Vision: Scannt verlinkte Seiten visuell in Sandboxes, um gefälschte Login-Masken (Brand Impersonation) sofort zu erkennen, auch wenn der HTML-Code verschleiert ist.
- Account Takeover (ATO) Detection: Blockiert verdächtige 'East-West'-Kommunikation (intern zu intern), falls ein Mitarbeiterkonto kompromittiert wurde.
Ein oft verschwiegenes Problem bei der Entwicklung und dem Betrieb dieser defensiven Systeme ist die False-Positive-Rate. Eine KI, die zu aggressiv filtert, blockiert kritische Geschäftsprozesse – ein absoluter Albtraum für jeden IT-Betrieb und das sichere Ende der Nutzerakzeptanz. Deshalb implementieren wir hybride Bewertungsmodelle: Schnelle Edge-ML-Komponenten sortieren offensichtlichen Spam in Echtzeit aus, während ressourcenintensive Transformer-Modelle tiefe semantische Analysen durchführen. Dieser 'Defense in Depth'-Ansatz, der oft über M365- oder Google-Workspace-APIs statt als klassischer MX-Record-Proxy integriert wird, ermöglicht es der defensiven KI, interne und externe Bewegungen gleichermaßen zu überwachen und Anomalien präzise abzugleichen, ohne den Mailfluss spürbar zu verzögern.
Die Rolle von maßgeschneiderten Modellen in der Abwehr
Viele Unternehmen machen den strategischen Fehler, blind auf generische Off-the-Shelf-Lösungen zu vertrauen. Eine KI, die für Millionen von KMUs weltweit trainiert wurde, kennt nicht die spezifischen Nomenklaturen, Projekt-Codenamen oder die feinen Kommunikationshierarchien Ihres individuellen Unternehmens. Bei der AI-Software GmbH entwickeln wir deshalb oft maßgeschneiderte Small Language Models (SLMs) für den Security-Einsatz. Diese kompakten Modelle werden lokal 'on-premise' oder in der strikt isolierten privaten Cloud des Kunden mit historischen E-Mail-Daten (streng anonymisiert) feingetunt. Dadurch erlangen sie ein beispielloses, hochgradig spezifisches Verständnis der Baseline-Kommunikation und erkennen subtile Abweichungen, die selbst den fortschrittlichsten globalen Modellen entgehen würden.
Wer ernsthaft glaubt, seine traditionelle Firewall und ein veraltetes SEG könnten gegen LLM-generierte, polymorphe Angriffe bestehen, spielt schlichtweg russisches Roulette mit den Kronjuwelen seines Unternehmens.
Strategische Implementierung: Cyber-Resilienz als Architektur
Vorteile
- Proaktive Echtzeit-Analyse unbekannter Bedrohungen (Zero-Day)
- Völlige Unabhängigkeit von veralteten Reputations-Signaturen
- Tiefgreifende Erkennung von Insider-Threats und lateralen Bewegungen
- Massive Reduktion der Belastung für Security Operations Center (SOC)
Nachteile
- Hohe initiale Rechenressourcen für Transformer-basierte Analyse
- Komplexes Feintuning gegen False Positives erforderlich
- Kontinuierliches Retraining notwendig, um Data Drifts zu vermeiden
- Abhängigkeit von API-Limits der Cloud-Provider (z.B. Microsoft Graph API)
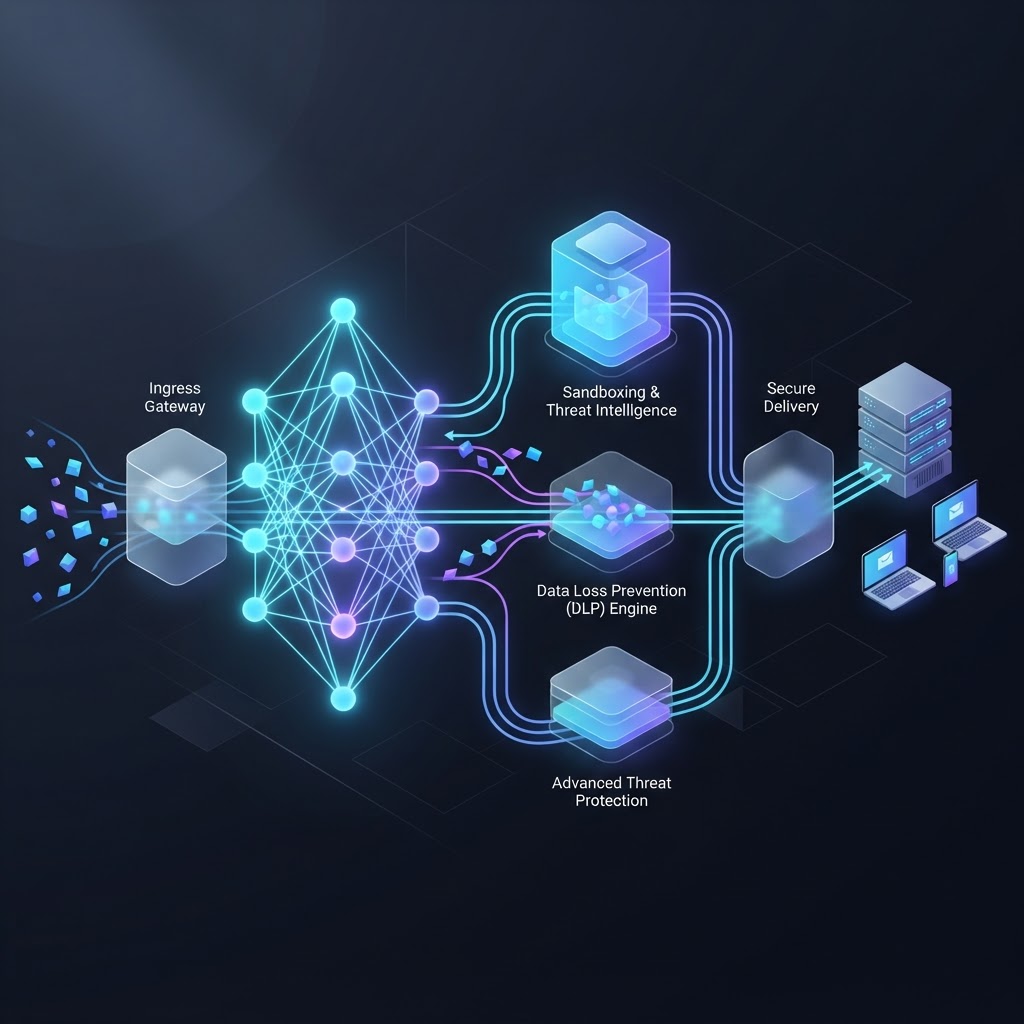
Die Implementierung von Defensive KI darf kein isoliertes Projekt sein, sondern muss zwingend Teil einer übergeordneten Zero-Trust-Architektur werden. Das bedeutet in der harten Praxis: Auch wenn eine E-Mail das Postfach scheinbar sicher erreicht, wird jeder Klick auf einen Link und jeder Download-Versuch in einer isolierten, flüchtigen Sandbox-Umgebung (Remote Browser Isolation) analysiert und ausgeführt. Wir raten unseren Klienten bei der AI-Software GmbH zudem dringend dazu, 'Continuous Authentication' zu integrieren. Wenn ein Nutzer nach dem Klick auf einen Link in einer Mail plötzlich untypisches Verhalten im Netzwerk zeigt, muss das System autonom und sofort reagieren – etwa durch den Entzug von Session-Token, das Erzwingen von MFA oder das Einfrieren von Berechtigungen auf Datei-Ebene. Die Automatisierung der Incident Response ist hierbei genauso kritisch wie die Detektion selbst.
- Evaluierung und Ablösung klassischer SEGs durch API-basierte Cloud-Email-Security (ICES).
- Implementierung von strengen DMARC-Policies (p=reject) zur Verhinderung von Domain-Spoofing.
- Aufbau von Kommunikations-Baselines via Machine Learning, um Abweichungen in der Tonalität messbar zu machen.
- Integration der E-Mail-Security-Events in ein übergeordnetes XDR- oder SIEM-System.
- Einführung von Phishing-Simulationen, die echte, von KI generierte, komplexe Payloads nutzen.
Ausblick 2025-2027: Autonome Agenten-Kriege
In den nächsten 12 bis 36 Monaten werden wir erleben, wie sich der Konflikt von asynchronen E-Mails drastisch hin zu synchronen, interaktiven Angriffen verlagert. Autonome offensive Agenten werden in der Lage sein, interaktive Chat-Konversationen in Echtzeit über Plattformen wie Microsoft Teams, Slack oder WhatsApp zu führen. Sie werden Rückfragen potenzieller Opfer logisch plausibel beantworten, den Tonfall an die Reaktion des Menschen anpassen und dynamisch neue Angriffsvektoren generieren, falls der initiale Versuch fehlschlägt. Der Mensch wird im Erkennungsprozess zur definitiven Schwachstelle degradiert.
Um diese 'Agent-to-Human'-Angriffe wirkungsvoll abzuwehren, werden wir 'Agent-to-Agent'-Verteidigungssysteme etablieren müssen. Defensive KI wird als eine Art virtueller Bodyguard agieren, der Kommunikationsversuche vorab verifiziert, semantische Intents in Chat-Protokollen analysiert und verdächtige Interaktionen auf einer rein maschinellen Meta-Ebene blockiert, noch bevor der menschliche Nutzer überhaupt involviert wird. Der KI-Wettrüsten-Zyklus zwingt Unternehmen dazu, Security nicht mehr als statische Mauer, sondern als lernendes, adaptives Nervensystem zu begreifen.
FAQ: Defensive KI in der Praxis
Sichern Sie Ihre Systeme mit der AI-Software GmbH
Die Bedrohungslandschaft wandelt sich stündlich, und veraltete Sicherheitssysteme setzen Ihr Unternehmen einem inakzeptablen Risiko aus. Kontaktieren Sie die Architekten der AI-Software GmbH für ein unverbindliches Audit Ihrer E-Mail-Sicherheitsarchitektur. Wir entwickeln und integrieren maßgeschneiderte Defensive KI, die Ihren Geschäftsbetrieb schützt, bevor der Angriff überhaupt eskaliert.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.