
KI-Governance für den Mittelstand: Der ultimative Architektur- und Compliance-Leitfaden 2024
Wie KMUs den Balanceakt zwischen disruptiver KI-Innovation und strikter Compliance (EU AI Act, DSGVO) meistern, ohne an Bürokratie zu ersticken.
Inhalt
Das Wichtigste in Kürze
- Shadow AI ist das größte unterschätzte Risiko: Ein generelles Verbot von KI führt lediglich zur unkontrollierten Nutzung über private Endgeräte.
- Der EU AI Act zwingt KMUs ab 2024 zum Handeln: Wer Open-Source-Modelle mit eigenen Kundendaten feintunt, rutscht rechtlich schnell vom 'Betreiber' zum 'Bereitsteller' hoch.
- Governance muss architektonisch verankert sein: Papiertiger-Richtlinien scheitern. Sie benötigen technische Guardrails, LLM-Gateways und Data-Loss-Prevention (DLP).
- Die AI-Software GmbH implementiert Zero-Data-Retention (ZDR) Architekturen, die Innovation ermöglichen und gleichzeitig 100% DSGVO-konform bleiben.
Über 15 Jahre lang habe ich mitangesehen, wie Unternehmen neue Technologien entweder verschlafen oder blindlings integrieren – mit fatalen Folgen. Bei generativer KI erleben wir derzeit letzteres. Mitarbeitende kopieren sensible Kundendaten in öffentliche ChatGPT-Instanzen, während IT-Leiter noch über Grundsatzpapiere diskutieren. Die Realität ist: KI-Governance ist kein lästiges Compliance-Thema für die Rechtsabteilung. Sie ist eine architektonische Kernanforderung. Wer als Mittelständler jetzt kein robustes, technologisch fundiertes Framework implementiert, riskiert nicht nur IP-Verlust und massive DSGVO-Strafen, sondern verbaut sich die Skalierbarkeit für kommende Agentic-AI-Systeme. Dieser Leitfaden zeigt, wie wir bei der AI-Software GmbH Governance als Enabler, nicht als Blocker, in echte Architekturen übersetzen.
Die ungemütliche Wahrheit: Shadow AI als größtes operationelles Risiko
Der schlimmste Fehler, den Vorstände derzeit begehen, ist die Illusion der Kontrolle durch Ignoranz. Wenn Sie im Unternehmen keinen offiziellen, sicheren Zugang zu LLMs (Large Language Models) anbieten, nutzen Ihre Mitarbeiter diese trotzdem – nur eben im Verborgenen. Dieses Phänomen der 'Shadow AI' ist brandgefährlich. Entwickler pasten proprietären Quellcode in öffentliche Modelle zur Fehlersuche, Marketing-Teams laden unpublizierte Quartalszahlen hoch, um Pressemitteilungen zu generieren. Was viele vergessen: Die Standard-Web-Interfaces der großen Anbieter verwenden diese Eingaben per Default, um ihre künftigen Foundation Models zu trainieren. Ein Leak, wie es Samsung 2023 schmerzhaft erfuhr, ist keine Frage des 'Ob', sondern des 'Wann'.
78%
der Mitarbeiter nutzen KI-Tools im Job ohne Wissen des Arbeitgebers (BYOAI).
12%
der KMUs haben derzeit ein voll implementiertes KI-Governance-Framework.
35 Mio. €
beträgt das maximale Bußgeld unter dem neuen EU AI Act bei schweren Verstößen.
Anatomie eines robusten KI-Governance-Frameworks
Ein effektives Framework ruht auf zwei Säulen: Organisatorische Richtlinien (Acceptable Use Policy) und deren gnadenlose technische Durchsetzung. Ein reines PDF-Dokument, das Mitarbeiter einmalig unterschreiben, ist wertlos, wenn das System selbst keine Leitplanken besitzt. Wir bei der AI-Software GmbH setzen daher konsequent auf Enterprise-APIs mit Zero-Data-Retention-Abkommen (ZDR). Das bedeutet: Die Daten werden via Schnittstelle an Modelle wie GPT-4 oder Claude 3 Opus gesendet, verarbeitet und sofort gelöscht – sie fließen nachweislich nicht in das Training der Provider zurück. Doch das ist nur der erste Schritt.
Die technische Durchsetzung: LLM-Gateways und semantisches DLP
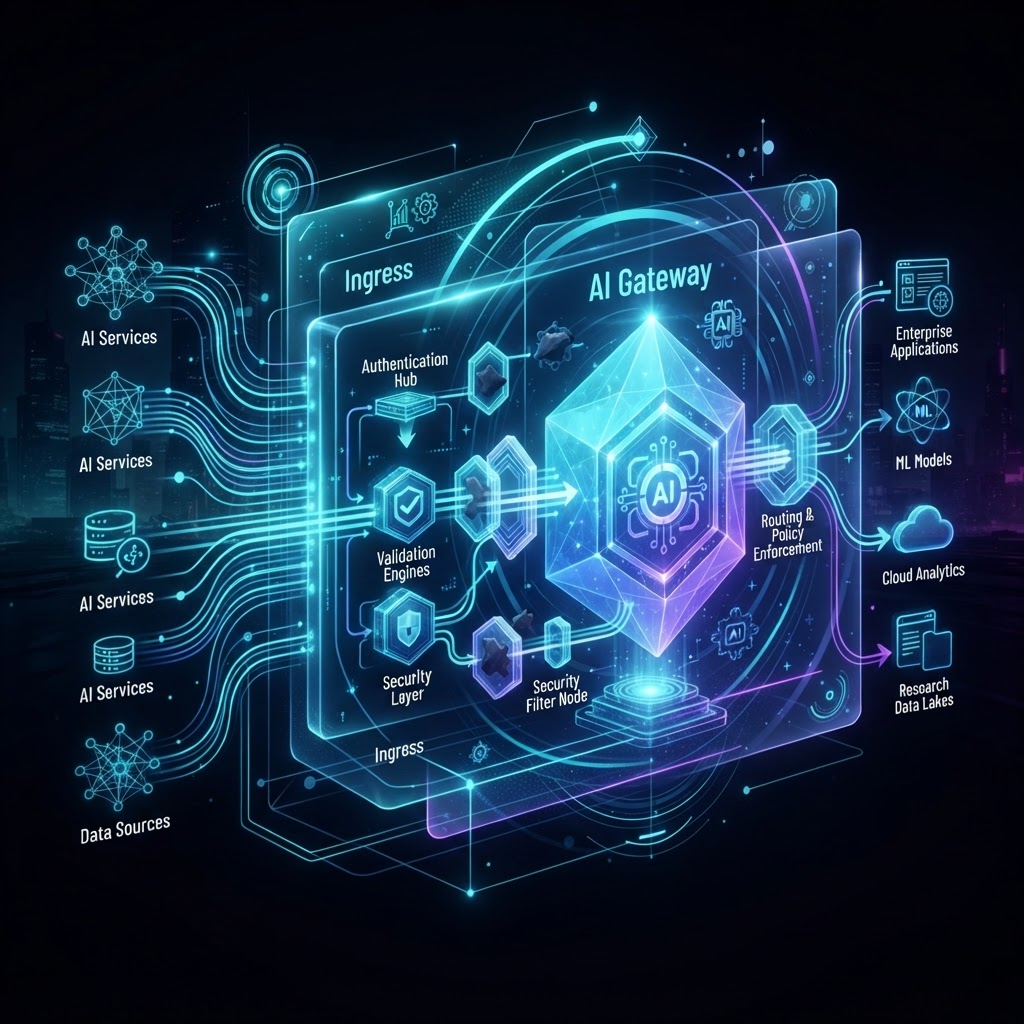
Hier trennt sich auf Architekturebene die Spreu vom Weizen. In professionellen Setups kommunizieren Applikationen niemals direkt mit dem KI-Provider. Dazwischen liegt ein LLM-Gateway (z.B. basierend auf LiteLLM oder Kong AI Gateway). Dieses Gateway fungiert als zentraler Choke-Point. Hier implementieren wir semantische Data-Loss-Prevention (DLP) Systeme wie Microsoft Presidio. Bevor ein Prompt das Firmennetzwerk verlässt, wird er in Millisekunden gescannt. PII (Personally Identifiable Information) wie Namen, IBANs oder Sozialversicherungsnummern werden durch synthetische Token maskiert. Kommt die Antwort vom Modell zurück, wird sie de-maskiert. So erhält die KI niemals den echten Namen des Kunden, sondern nur einen Platzhalter wie '[PERSON_1]'. Das ist gelebte Governance.
Der EU AI Act: Was ab 2024 für KMUs rechtlich bindend wird
Mit dem Inkrafttreten des EU AI Acts Mitte 2024 verändert sich das Spielfeld drastisch. Das Gesetz wählt einen risikobasierten Ansatz. Für die meisten KMUs ist entscheidend, in welche der vier Risikoklassen (Inakzeptabel, Hoch, Begrenzt, Minimal) ihr Use Case fällt. Ein KI-Chatbot für interne IT-Tickets? Minimales Risiko. Ein KI-System, das Bewerbungsunterlagen vorsortiert (HR-Screening)? Hochrisiko-System. Hier greifen sofort strenge Anforderungen an Transparenz, menschliche Aufsicht (Human-in-the-Loop), Datenqualität und Dokumentation. Viele Mittelständler unterschätzen die Zweit-Ordnungs-Effekte: Wenn ein System diskriminierende Entscheidungen trifft, haften sie als Betreiber.
Eine oft übersehene Falle: Die feine juristische Linie zwischen 'Betreiber' (Deployer) und 'Bereitsteller' (Provider). Nutzen Sie eine fertige SaaS-Lösung, sind Sie Betreiber. Nehmen Sie jedoch ein Open-Source-Modell (etwa Llama 3) und trainieren es mittels Fine-Tuning mit Ihren eigenen sensiblen Kundendaten tiefgreifend nach, um es für wesentliche Entscheidungen einzusetzen, können Sie rechtlich zum Bereitsteller mutieren. Plötzlich fallen Sie unter das Regime für General Purpose AI (GPAI) und müssen Konformitätsbewertungen durchführen, die für ein KMU finanziell ruinös sein können. Exakt hier setzt die strategische Beratung der AI-Software GmbH an, um solche Architektur-Sackgassen frühzeitig zu vermeiden.
Achtung: Massive Haftungsrisiken
Verstöße gegen die verbotenen KI-Praktiken des EU AI Acts können mit Geldbußen von bis zu 35 Millionen Euro oder 7 % des weltweiten Jahresumsatzes des vorangegangenen Geschäftsjahres geahndet werden – je nachdem, welcher Betrag höher ist. Bei falschen Auskünften an Behörden drohen immer noch bis zu 7,5 Millionen Euro.
Implementierungs-Leitfaden: In 5 Schritten zur AI-Readiness
Die Theorie ist klar, doch die Praxis im Mittelstand scheitert oft an der schieren Komplexität. Das Ziel muss sein, Innovation zu ermöglichen und gleichzeitig die Risiken zu minimieren. Ein Verbot treibt die Nutzung nur in den Untergrund. Der pragmatischste Weg ist der Aufbau einer sicheren 'Walled Garden'-Umgebung. Indem Sie den Mitarbeitern Tools an die Hand geben, die besser, schneller und in Firmen-Workflows integriert sind als das private ChatGPT auf dem Handy, lösen Sie das Shadow-AI-Problem durch Überlegenheit, nicht durch Zwang.
- 1
Use-Case-Audit & Risikoklassifizierung: Katalogisieren Sie alle bestehenden (auch informellen) KI-Nutzungen und bewerten Sie diese nach dem EU AI Act Risiko-Raster.
- 2
Acceptable Use Policy (AUP) verabschieden: Ein klares, maximal 3-seitiges Regelwerk aufstellen, was erlaubt ist (z.B. Code-Refactoring) und was strikt verboten ist (z.B. Eingabe von Patientendaten).
- 3
Sichere Sandbox aufbauen: Bereitstellung eines internen KI-Assistenten, gehostet in einer sicheren Cloud-Umgebung (z.B. Azure OpenAI) mit garantiertem Zero-Data-Retention-Vertrag.
- 4
LLM-Gateway & Guardrails integrieren: Implementierung einer Middleware zur Maskierung von sensiblen Daten (DLP), zentralem Logging und Kostenkontrolle (Rate-Limiting).
- 5
Continuous Evaluation & Training: Monatliche Audits der generierten Ausgaben und regelmäßige Schulungen der Mitarbeiter zur Vermeidung von Automatisierungs-Bias und Halluzinationen.
Architektur-Entscheidung: Open-Source vs. Proprietäre Modelle
Aus Governance-Sicht ist die Wahl des Basismodells eine strategische Richtungsentscheidung. Kommerzielle Modelle (GPT-4, Claude 3) bieten massive Leistung und Out-of-the-Box-Sicherheit, zwingen Sie aber, Daten – wenn auch kurzzeitig und verschlüsselt – in die Infrastruktur Dritter zu senden. Wer in stark regulierten Branchen wie dem Gesundheitswesen oder der Rüstungsindustrie arbeitet, muss diesen Kontrollverlust oft ausschließen. Die Alternative sind Open-Weights-Modelle wie Llama 3 (Meta) oder Mixtral, die lokal im eigenen Rechenzentrum oder in einer isolierten Virtual Private Cloud (VPC) betrieben werden. Hier verlässt kein Byte Ihr Netzwerk.
Vorteile
- 100% Datenhoheit (Data Sovereignty) und keine Abhängigkeit von Cloud-Provider-AGBs
- Ideal für streng regulierte Daten (Gesundheit, KRITIS)
- Keine unvorhersehbaren Modell-Updates, die laufende Prompts zerstören (Model Drift)
Nachteile
- Hohe initiale Hardware- und Setup-Kosten (GPU-Cluster wie NVIDIA H100)
- Massiver MLOps-Aufwand für Hosting, Skalierung und Security-Patching
- Oft leicht geringere logische Reasoning-Fähigkeit als die absoluten Top-Closed-Modelle
Prognose 2025-2026: Agentic Governance und automatisierte Evaluierung
Wenn wir 12 bis 24 Monate in die Zukunft blicken, wird die aktuelle Governance-Methodik an ihre Grenzen stoßen. Wir bewegen uns weg von einfachen Chatbots hin zu Agentic AI – autonomen KI-Agenten, die selbstständig Code schreiben, APIs aufrufen und Budgets verwalten (denken Sie an Tools wie Devin). Wenn ein KI-Agent hunderte Entscheidungen pro Minute trifft, reicht eine menschliche Freigabe (Human-in-the-Loop) nicht mehr aus. Das System wäre sofort ein Flaschenhals. Die Lösung für diese Skalierungsproblematik liegt in der automatisierten Überwachung.
Wir werden den massiven Aufstieg von 'LLM-as-a-Judge'-Frameworks erleben (wie Ragas oder TruLens). Dabei überwacht ein speziell trainiertes, kleineres KI-Modell in Echtzeit die Aktionen des Haupt-Agenten. Dieses Überwachungsmodell prüft kontinuierlich auf Toxizität, Bias, DSGVO-Verstöße und Prompt Injection Attacks. Es fungiert als automatisierte Bremse. Unternehmen, die jetzt nicht die grundlegende Infrastruktur (Gateways, Logging) für KI-Governance schaffen, werden diese agentenbasierten Systeme niemals sicher betreiben können. Die AI-Software GmbH baut genau diese evaluativen Pipelines schon heute in Enterprise-RAG-Systeme ein.
Governance bedeutet nicht, die KI-Innovation auszubremsen. Es geht darum, extrem belastbare Bremsen zu bauen – denn nur wer sich auf seine Bremsen verlassen kann, traut sich, den Sportwagen mit 300 km/h sicher über die Innovations-Rennstrecke zu steuern.
FAQ: Häufige Fragen aus der Vorstands-Praxis
Bereit für sichere KI-Innovation?
Überlassen Sie Ihre Unternehmensdaten nicht dem Zufall oder der Schatten-IT. Die Experten der AI-Software GmbH konzipieren und implementieren maßgeschneiderte, rechtssichere KI-Architekturen – vom LLM-Gateway bis zur komplett lokal gehosteten Open-Source-Alternative. Vereinbaren Sie jetzt ein unverbindliches Architektur-Audit mit unseren Strategen.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.