
Shadow AI verhindern: So etablieren Sie sichere Governance-Strukturen ohne Innovationsbremse
Mitarbeiter nutzen heimlich ChatGPT und Co.? Erfahren Sie, wie Sie Shadow AI durch smarte Governance-Strukturen, klare Policies und sichere Enterprise-Tools kontrollieren, ohne die Produktivität zu gefährden.
Inhalt
Das Wichtigste in Kürze
- Shadow AI entsteht durch mangelnde Geschwindigkeit der IT - nicht durch böse Absicht der Mitarbeiter.
- Pauschale Blockaden öffentlicher KI-Tools sind ineffektiv und schädigen die Wettbewerbsfähigkeit.
- Ein Enterprise AI Gateway mit DLP-Scanning (Data Loss Prevention) ist das technologische Herzstück sicherer KI.
- Erfolgreiche Governance erfordert eine klare Klassifizierung von Daten in Acceptable Use Policies.
- Die AI-Software GmbH empfiehlt eine Kombination aus sicherer Sandbox-Bereitstellung und gezieltem Mitarbeiter-Enablement.
Der Hype um Generative KI hat eine Schattenseite, die in den meisten Vorstandsetagen massiv unterschätzt wird. Fachabteilungen warten nicht auf die Freigabe der IT, sondern nutzen eigenmächtig öffentliche KI-Tools, um ihre tägliche Arbeit zu beschleunigen. Dieses als 'Shadow AI' oder 'Bring Your Own AI' (BYOAI) bezeichnete Phänomen ist ein sicherheitstechnischer Albtraum, der sensible Unternehmensdaten ungefiltert auf die Server von Drittanbietern spült. Doch der Versuch, Innovation durch reaktive Verbote zu ersticken, ist nicht nur aussichtslos, sondern schadet dem Geschäft massiv. Erfahren Sie, wie eine moderne Governance-Strategie aussieht, die Sicherheit garantiert und gleichzeitig die Innovationskraft Ihrer Teams entfesselt.
Die stille Bedrohung: Was Shadow AI wirklich kostet
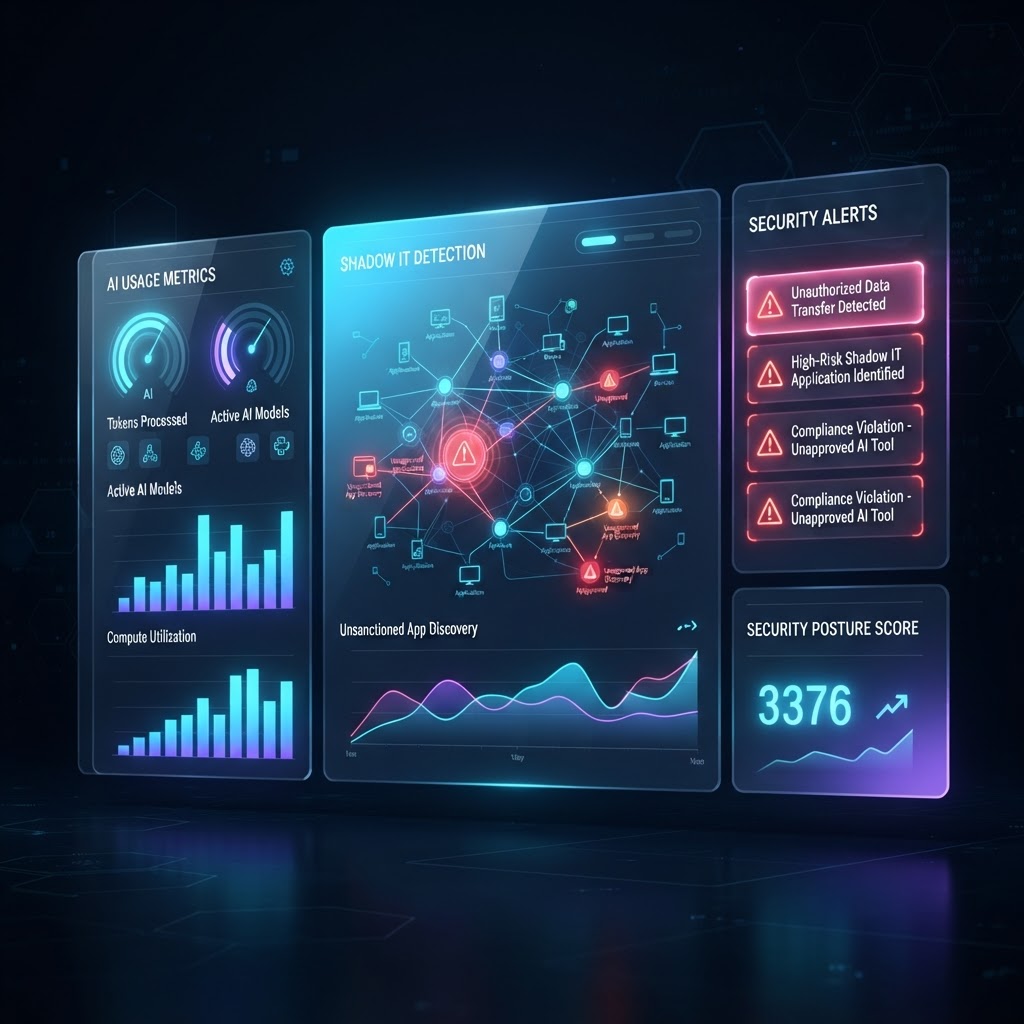
Im April 2023 sorgte Samsung für weltweite Schlagzeilen, als Ingenieure hochsensiblen Quellcode in ChatGPT einfügten, um Fehler zu beheben. Dieser Vorfall war kein Einzelfall, sondern das erste laute Symptom einer tiefgreifenden Fehlentwicklung in der Enterprise-IT, die bis heute anhält. Shadow AI entsteht immer dann, wenn die offizielle IT-Infrastruktur zu langsam, zu restriktiv oder zu komplex ist, um den akuten Bedarf der Fachbereiche nach Automatisierung zu decken. Mitarbeiter nutzen ungeprüfte Browser-Erweiterungen, private Accounts bei Anthropic oder OpenAI und unautorisierte SaaS-Tools, um Präsentationen zu erstellen oder Finanzdaten zu analysieren. Das fatale Ergebnis ist ein vollständiger Kontrollverlust über den Abfluss von Intellectual Property (IP), personenbezogenen Daten (PII) und zentralen Geschäftsgeheimnissen.
78%
der BYOAI-Nutzer bringen eigene Tools ins Unternehmen, ohne die IT zu informieren (Microsoft 2024).
68%
der Organisationen verfügen über keine durchsetzbare, technische KI-Richtlinie.
300%
Anstieg bei der Nutzung nicht genehmigter KI-SaaS-Dienste im letzten Jahr (Gartner).
Die regulatorischen Konsequenzen dieses Kontrollverlusts sind weitreichend, insbesondere im strengen Kontext der europäischen DSGVO und des neuen EU AI Acts. Wenn Mitarbeiter unkontrolliert Kundendaten in öffentliche Sprachmodelle eingeben, verletzen sie nicht nur interne Richtlinien, sondern riskieren drastische Bußgelder für das gesamte Unternehmen. Zudem nutzen viele Consumer-KI-Dienste die eingegebenen Prompts standardmäßig zum Training ihrer nächsten Modellgenerationen. Das bedeutet konkret: Das Alleinstellungsmerkmal Ihres Unternehmens könnte buchstäblich in die Gewichte des nächsten GPT-Modells eingebacken werden und so für Ihre Konkurrenz bei gezielter Nachfrage abrufbar sein. Eine naive Whack-a-Mole-Strategie, bei der die IT lediglich IP-Adressen bekannter KI-Dienste blockiert, greift hier viel zu kurz.
Ursachenforschung: Warum die IT blockiert und das Business ignoriert
Warum ignorieren ansonsten loyale, hochqualifizierte Mitarbeiter die klaren Sicherheitsvorgaben ihres Arbeitgebers? Die Antwort ist schmerzhaft simpel: Der Produktivitätsgewinn durch moderne LLMs wie Claude 3.5 Sonnet oder GPT-4o ist so gigantisch, dass der Verzicht darauf im harten Arbeitsalltag einem handfesten Karrierenachteil gleichkommt. Wenn die IT-Abteilung sechs Monate braucht, um ein offizielles, DSGVO-konformes Enterprise-KI-Tool durch alle Gremien zu boxen und bereitzustellen, greifen die Mitarbeiter zwangsläufig zur Selbsthilfe. Diese asymmetrische Geschwindigkeit zwischen ungeduldigem Business-Demand und trägem IT-Supply ist der wahre Treiber von Shadow AI. Wer dieses fundamentale Problem lösen will, muss aufhören, gegen die eigenen Nutzer zu arbeiten, und stattdessen sichere, reibungslose Alternativen schaffen, die Out-of-the-Box besser überzeugen als die Consumer-Tools.
Der Versuch, den Einsatz von KI im Unternehmen durch Firewalls und App-Blocker zu verhindern, ist wie der Versuch, das Internet in den 90er Jahren zu verbieten. Die Mitarbeiter werden immer einen Weg finden. Gewinnen wird das Unternehmen, das sichere Leitplanken baut, statt Straßensperren zu errichten.
Aufbau eines KI-Governance Frameworks: Die 3 Säulen
Ein belastbares AI Governance Framework basiert nicht auf einem verstaubten statischen PDF-Dokument tief im Intranet, sondern auf einer dynamischen, operationalisierten Trilogie aus Richtlinien, Architektur und Befähigung. Zunächst müssen klare Acceptable Use Policies definiert werden, die unmissverständlich klären, welche spezifischen Datenklassen in welche IT-Systeme fließen dürfen. Dies erfordert ein pragmatisches Data Classification Framework, das zwischen öffentlichen, internen, vertraulichen und streng geheimen Informationen trennscharf unterscheidet. Darauf aufbauend muss die technische Architektur so robust gestaltet sein, dass sie konformes Verhalten automatisch belohnt und riskantes Verhalten systemseitig unterbindet. Die dritte, oft vergessene Säule ist die kulturelle Transformation: Mitarbeiter müssen verstehen, wie KI unter der Haube funktioniert, wo die Modelle kritisch halluzinieren und wie Prompt Injection Angriffe in der Praxis aussehen.
Insider-Tipp: Das Verbotsvakuum vermeiden
Blockieren Sie niemals beliebte Consumer-Tools, bevor Sie nicht eine adäquate Enterprise-Alternative (wie Azure OpenAI, Copilot für M365 oder ein firmeninternes RAG-Portal) live und für alle zugänglich geschaltet haben. Ein Verbotsvakuum führt unweigerlich zur Nutzung privater Endgeräte für Firmenzwecke.
Säule 1: Die AI Policy - Regeln, die in der Praxis funktionieren
Der häufigste Fehler bei der Erstellung von KI-Richtlinien ist eine juristisch überladene Sprache, die von normalen Fachanwendern nicht dechiffriert werden kann. Eine exzellente AI Policy ist kurz, nutzerzentriert und an realen Use Cases ausgerichtet. Sie beantwortet die Frage 'Darf ich diese Excel-Tabelle mit Kundendaten in unser firmeninternes GPT-4 hochladen?' mit einem klaren Ja oder Nein. Dafür müssen Unternehmen ihre Datenbestände radikal vereinfacht kategorisieren und den jeweiligen KI-Tools zuordnen. Wir bei der AI-Software GmbH implementieren in unseren Projekten in der Regel ein Ampelsystem. Grüne Tools sind für alle Daten (außer PII) freigegeben, gelbe Tools erfordern Anonymisierung, und rote Tools sind strikt untersagt. Wichtig ist hierbei die klare Kommunikation, dass Modelle nicht deterministisch sind und menschliche Aufsicht (Human-in-the-Loop) bei finalen Entscheidungen obligatorisch bleibt.
- Public AI (z.B. kostenloses ChatGPT): Nur für bereits veröffentlichte, harmlose Marketingtexte oder allgemeinen Code.
- Enterprise SaaS (z.B. Microsoft Copilot): Freigegeben für interne Dokumente, solange Berechtigungskonzepte sauber greifen.
- Private AI (Self-Hosted/VPC LLMs): Freigegeben für PII, Quellcode und streng vertrauliche IP.
- Zero-Trust Models: Striktes Verbot des Trainings von Modellen mit Kundendaten ohne expliziten Opt-in.
Säule 2: Technische Leitplanken & Enterprise Architektur
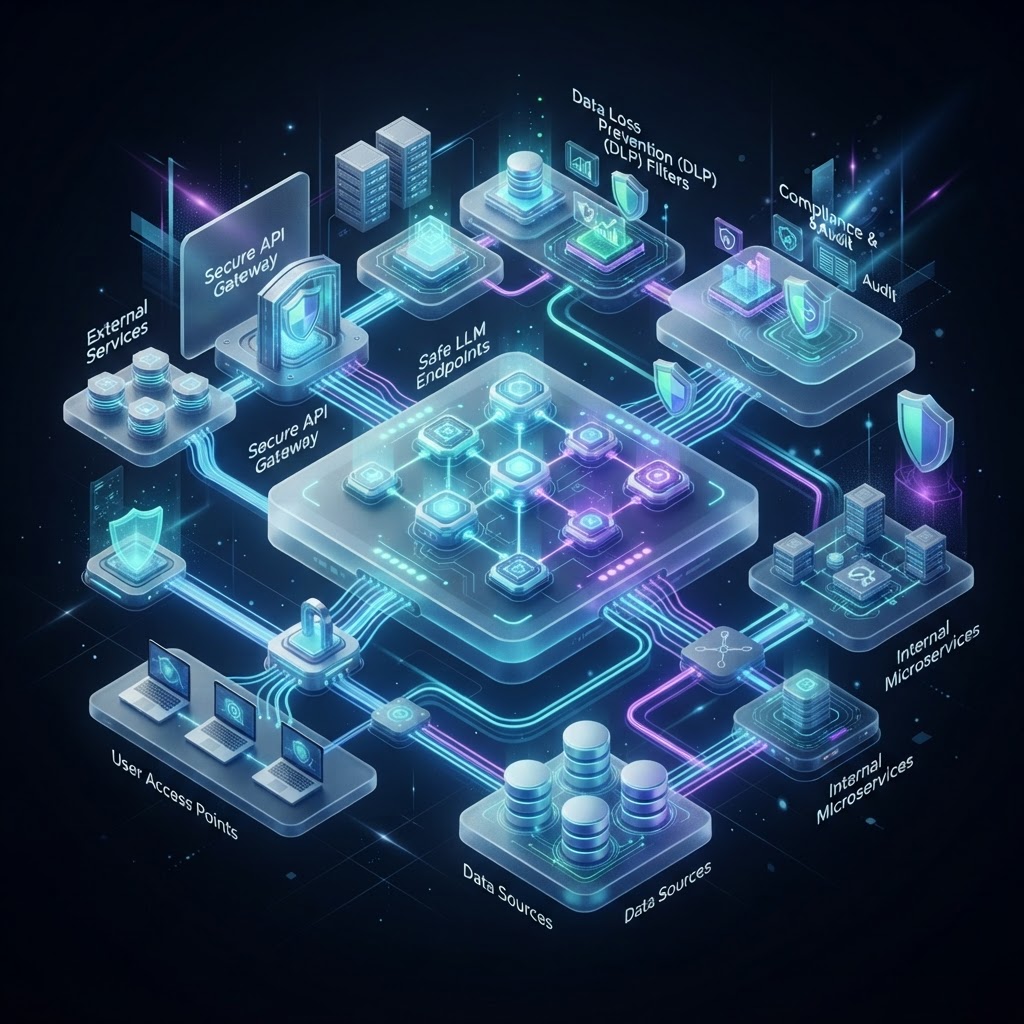
Auf technologischer Ebene ist die Implementierung eines zentralen AI API Gateways der unangefochtene Goldstandard der Branche, um Governance messbar zu machen. Tools wie das Kong AI Gateway, LiteLLM, Cloudflare AI Gateway oder Azure API Management fungieren als intelligenter Reverse Proxy zwischen den Nutzern, den internen Apps und den externen Sprachmodellen. Sie ermöglichen ein feingranulares Token-Tracking, zentrales Logging aller Metadaten, Rate Limiting zur Kostenkontrolle und vor allem Data Loss Prevention (DLP). Ein optimal konfiguriertes Gateway kann Prompts in Echtzeit mit Regex und NLP-Verfahren scannen, sensible Begriffe wie Kreditkartennummern oder Projekt-Codenamen pseudonymisieren und erst dann an das externe LLM weiterleiten. So wird die AI-Software GmbH ihren Enterprise-Kunden stets raten, eine solche Abstraktionsschicht zwingend einzuziehen, um Vendor Lock-in zu vermeiden und das Routing der Modelle zentral steuern zu können.
Vorteile
- Zentralisiertes Logging und Audit-Fähigkeit aller API-Calls
- Vermeidung von Vendor Lock-in durch einfaches Umschalten der Backend-Modelle
- Integrierte Data Loss Prevention (DLP) und PII-Redaktion vor API-Versand
- Zentrale Steuerung von Budgets und Token-Rate-Limits pro Abteilung
Nachteile
- Erhöhte Komplexität in der Bereitstellung und Wartung der Infrastruktur
- Leichte Latenzerhöhung bei jedem Request durch den Proxy-Overhead
- Zusätzliche Lizenz- oder Betriebskosten für das Gateway selbst
Säule 3: Kultur, Enablement & AI Champions
Die beste und teuerste technische Architektur verpufft wirkungslos, wenn die Unternehmenskultur auf Angst, Misstrauen und Überwachung basiert. Ein erfolgreicher Governance-Ansatz setzt auf das etablierte Konzept der AI Champions - das sind technikaffine Vorreiter direkt in den Fachbereichen, die als Multiplikatoren fungieren. Diese Champions testen neue Anwendungsfälle sicher in Sandboxes, dokumentieren extrem erfolgreiche System-Prompts und schulen ihre Kollegen fachspezifisch auf Augenhöhe. Gleichzeitig muss die IT-Abteilung regelmäßige AI Townhalls veranstalten, um transparent über neu freigegebene Tools, verhinderte Sicherheitsvorfälle und die kurzfristige strategische Roadmap zu informieren. Nur wenn die Nutzer das tiefe Vertrauen fassen, dass die IT-Abteilung der AI-Software GmbH oder ihres eigenen Unternehmens ein Enabler und kein Verhinderer ist, sinkt die Attraktivität der Schatten-IT auf ein absolutes Minimum.
Implementierungs-Roadmap: 5 Schritte zu Zero Shadow AI
Der Übergang von unkontrolliertem Wildwuchs zu einer hochgradig strukturierten, sicheren KI-Landschaft ist ein Change-Management-Projekt par excellence und keine reine IT-Aufgabe. Er beginnt zwingend mit einer schonungslosen, ehrlichen Bestandsaufnahme: Die IT-Security muss mittels CASB (Cloud Access Security Broker) und Endpoint-Agenten messen, welche externen KI-Dienste aktuell tatsächlich von welchen Abteilungen genutzt werden. Aus diesen datengetriebenen Erkenntnissen lässt sich direkt ableiten, welche Use Cases den größten geschäftlichen Mehrwert liefern und prioritär mit sicheren Enterprise-Lösungen abgedeckt werden müssen. Unternehmen, die diesen strukturierten Prozess ernst nehmen und mit voller Vorstands-Rückendeckung durchführen, wandeln sich innerhalb weniger Monate von reaktiven Getriebenen zu digitalen Vorreitern. Die folgenden Schritte haben sich in zahlreichen Industrie-Projekten als absolut essenziell erwiesen.
- 1
Discovery & Assessment: Nutzen Sie Netzwerkanalysen und Firewall-Logs, um alle aktuell genutzten (Schatten-)KI-Tools schonungslos aufzudecken.
- 2
Policy Definition: Erstellen Sie eine nutzerzentrierte, leicht verständliche Datenklassifizierungs-Richtlinie für den Umgang mit KI-Prompts.
- 3
Secure Provisioning: Stellen Sie eine hochsichere Enterprise-Alternative (z.B. Private AI Chat) zur Verfügung, bevor Sie öffentliche Tools sperren.
- 4
Enablement & Training: Führen Sie verbindliche Micro-Trainings zu Themen wie Prompt Injection, Halluzinationen und Datenschutz durch.
- 5
Continuous Monitoring: Implementieren Sie ein AI Gateway zur laufenden Überwachung von Token-Kosten, Modellauslastung und DLP-Alarmen.
Bereit für sichere KI ohne Kompromisse?
Lassen Sie Shadow AI nicht zu einem unkalkulierbaren Sicherheitsrisiko für Ihre sensibelsten Geschäftsdaten werden. Die Experten der AI-Software GmbH analysieren Ihre aktuelle Infrastruktur, decken Sicherheitslücken auf und implementieren zukunftssichere AI Gateways für Ihr Unternehmen. Kontaktieren Sie uns noch heute für ein unverbindliches Governance-Audit.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.