Abwehr von KI-gestützten Cyberangriffen: Warum traditionelle Security kollabiert
Generative KI rüstet Cyberkriminelle mit autonomen Agenten und fotorealistischen Deepfakes aus. Erfahren Sie, warum klassische Abwehrmechanismen scheitern und wie eine KI-native Sicherheitsarchitektur Ihr Unternehmen schützt.
Inhalt
Das Wichtigste in Kürze
- KI als asymmetrische Waffe: Offensiv-Agenten überwinden statische Filter durch hyper-personalisierte, kontextuelle Angriffe in Echtzeit.
- Deepfake-Epidemie: Audio- und Video-Cloning auf VALL-E- und Wav2Lip-Basis macht visuelles und auditives Vertrauen in der Kommunikation obsolet.
- Systemischer Kollaps: Traditionelle Secure Email Gateways (SEGs) und Signatur-basierte Endpunktschutz-Systeme sind gegen WormGPT-Payloads wirkungslos.
- KI-native Abwehr: Nur durch den Einsatz von KI-gesteuerter Verhaltensanalyse und Zero-Trust-Architekturen lässt sich Machine-Speed-Malware stoppen.
Die Ära der plumpen Phishing-Mails mit schlechter Grammatik und dubiosen Absenderadressen ist endgültig vorbei. Generative Künstliche Intelligenz hat das Arsenal globaler Cyberkrimineller mit Werkzeugen ausgestattet, die einst nur elitären Geheimdiensten zur Verfügung standen. Vorstände und CTOs stehen nun vor der gewaltigen Aufgabe, ihre IT-Sicherheitsarchitektur gegen unsichtbare, autonome KI-Bedrohungen abzusichern, die herkömmliche Verteidigungslinien mit mathematischer Präzision demontieren.
Das neue Paradigma: Wenn KI zur asymmetrischen Waffe wird
Als Software-Architekt, der in den letzten 15 Jahren an der Frontlinie der KI-Entwicklung stand, beobachte ich derzeit eine beispiellose Verschiebung der Bedrohungslage. Die asymmetrische Kriegsführung im Cyberspace hat durch generative KI eine völlig neue Skalierung und Effizienz erreicht. Angreifer benötigen heute keine Heerscharen an Entwicklern mehr, um hochkomplexe, mehrstufige Exploits zu orchestrieren. Stattdessen nutzen sie autonome KI-Agenten, die Schwachstellen in Echtzeit scannen, analysieren und vollautomatisch ausnutzen. Diese Demokratisierung der Cyberkriminalität bedeutet, dass selbst technisch wenig versierte Akteure nun über das Arsenal von Nationalstaaten verfügen.
1.265 %
Zunahme hochgradig personalisierter Phishing-Mails seit dem Rollout großer LLMs
25 Mio. $
Verlust eines einzelnen Unternehmens in Hongkong durch einen Deepfake-CFO im Jahr 2024
< 3 Sek.
Benötigtes Referenz-Audiomaterial für einen perfekten Stimm-Klon mit modernen KI-Modellen
Deepfakes: Social Engineering auf Steroiden
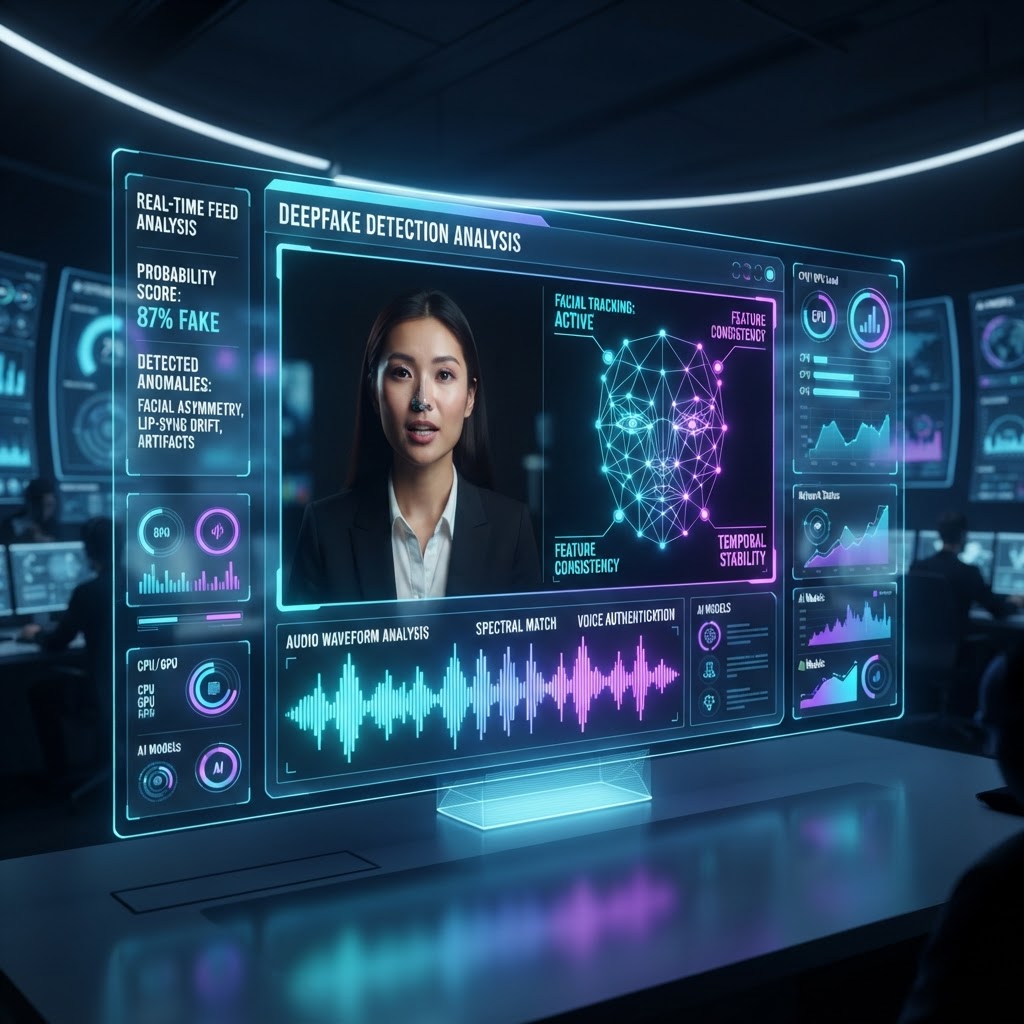
Der aufsehenerregende Fall in Hongkong, bei dem ein Unternehmen 25 Millionen Dollar durch einen Deepfake-CFO verlor, war kein isolierter Störfall, sondern der Proof of Concept für eine neue Ära des Social Engineerings. Moderne Audio-Cloning-Modelle wie VALL-E oder kommerzielle APIs benötigen heute weniger als drei Sekunden Referenzmaterial, um eine Stimme samt emotionaler Nuancen und Atempausen perfekt zu synthetisieren. Gepaart mit Echtzeit-Video-Pipelines wie Wav2Lip entstehen so synchrone, hochauflösende Deepfakes, die in Live-Videokonferenzen nicht mehr von echten Menschen zu unterscheiden sind. Traditionelle Authentifizierungsmechanismen, die auf visuellem oder auditivem Vertrauen basieren, kollabieren unter dieser Last vollständig.
Achtung: Biometrie ist nicht mehr unangreifbar
Biometrische Systeme, die auf reiner Stimmerkennung (Voice-ID) basieren, sind faktisch gebrochen. Wenn Ihre Bank oder Ihr Helpdesk noch immer auf 'Die Stimme ist mein Passwort' setzt, ist Ihr System bereits heute ein massives Sicherheitsrisiko.
WormGPT und LLM-gestütztes Phishing
Traditionelle Secure Email Gateways (SEGs) verlassen sich primär auf Reputations-Scores, bekannte schädliche Domains und statische Textmuster, um Phishing zu blockieren. Large Language Models (LLMs) der dunklen Seite, wie WormGPT oder FraudGPT, hebeln dieses System aus, indem sie sprachlich perfekte, kontextuell hochgradig personalisierte E-Mails generieren. Sie crawlen im Bruchteil einer Sekunde die LinkedIn-Profile, aktuelle Pressemitteilungen und öffentliche GitHub-Commits der Zielperson, um einen maßgeschneiderten Angriffsvektor zu konstruieren. Jede gesendete Payload ist ein sprachliches Unikat, wodurch signaturbasierte Erkennungssysteme komplett ins Leere laufen. Die Klickraten solcher hyper-personalisierten Kampagnen sind erschreckend hoch und durchbrechen regelmäßig die 30-Prozent-Marke.
- Kontextuelle Perfektion: Grammatikfehler und unnatürliche Sprache, einst die besten Phishing-Indikatoren, entfallen durch KI komplett.
- Dynamische Payload-Generierung: Schadcode wird on-the-fly durch KI variiert, um Datei-Hashes permanent zu verändern (Polymorphismus).
- Skalierbare Spear-Phishing-Agenten: Kampagnen, die früher wochenlange Recherche für eine einzige Zielperson erforderten, werden millionenfach parallelisiert.
Klassische vs. KI-native Verteidigung
Vorteile
- KI-gestützte Verhaltensanalyse erkennt anomale Muster, nicht nur bekannte Signaturen.
- Echtzeit-Identifikation von Audio- und Video-Deepfakes durch Spektral- und Artefaktanalyse.
- Automatisierte Isolation kompromittierter Knotenpunkte im Netzwerk in Millisekunden.
Nachteile
- Statische, regelbasierte Filter (z. B. YARA, Regex) sind gegen KI blind.
- Abhängigkeit von bereits bekannten IoCs (Indicators of Compromise) wie IP-Adressen.
- Menschliche Analysten sind mit der Geschwindigkeit von Machine-Speed-Angriffen überfordert.
Die bittere Wahrheit, die wir in den Security-Audits der AI-Software GmbH immer wieder aufdecken, ist die fatale Diskrepanz zwischen Angreifer- und Verteidiger-Technologie. Während Hacker längst auf neuronale Netze setzen, verteidigen sich viele DAX-Konzerne noch immer mit Regex-Filtern und statischen Firewalls. Um eine KI-gestützte Bedrohung zu neutralisieren, muss die Architektur zwingend von Grund auf KI-nativ konzipiert werden. Das bedeutet den Einsatz von verhaltensbasierten Anomalie-Erkennungssystemen, die den normalen Workflow jedes Mitarbeiters auf Vektorebene verstehen und Abweichungen in Echtzeit isolieren. Nur eine KI, die kontinuierlich aus dem Netzwerkrauschen lernt, kann die subtilen Muster eines autonomen Infiltrationsversuchs enttarnen.
Architektur einer robusten KI-Abwehr
Wir müssen weg von einer reinen Perimeter-Verteidigung und hin zu einer Zero-Trust-Architektur auf KI-Basis, die nicht nur Identitäten, sondern fortlaufend Kontexte authentifiziert. Ein kompromittierter Account verhält sich anders als der eigentliche Nutzer – er greift zu untypischen Zeiten auf ungewöhnliche Datenbanken zu oder navigiert in fremden Dateistrukturen. Hier setzen moderne Machine-Learning-Pipelines an, indem sie fortlaufend das Risikoprofil einer laufenden Session bewerten und dynamisch anpassen. Sobald der Confidence-Score unter einen definierten Schwellenwert fällt, wird automatisch eine Out-of-Band-Authentifizierung oder die sofortige Isolation des Endpunkts getriggert. Diese proaktive, automatisierte Reaktionsfähigkeit ist der einzige Weg, um Machine-Speed-Angriffe der heutigen Zeit erfolgreich abzuwehren.
- 1
Schritt 1: Implementierung von AI-driven SOAR (Security Orchestration, Automation, and Response) zur Automatisierung von Triage und Incident Response.
- 2
Schritt 2: Integration kryptografischer Verifikationsstandards (z. B. C2PA) für alle internen Medien, um die Herkunft von Video- und Audio-Dateien fälschungssicher zu garantieren.
- 3
Schritt 3: Einführung kontinuierlicher Verhaltensanalysen (UEBA - User and Entity Behavior Analytics), um Session-Hijacking durch KI zu erkennen.
- 4
Schritt 4: Penetration Testing durch autonome KI-Red-Teaming-Agenten, die das eigene Netzwerk 24/7 auf Schwachstellen abhorchen.
Ein weiterer oft übersehener Aspekt ist die kryptografische Verifikation von Medieninhalten direkt an der Quelle. Initiativen wie die Coalition for Content Provenance and Authenticity (C2PA) etablieren Standards, um digitalen Inhalten unlöschbare, kryptografische Metadaten anzuhängen. Wenn Unternehmen ihre internen Kommunikationssysteme zwingen, nur noch C2PA-zertifizierte Videostreams und Audio-Snippets zu akzeptieren, wird das Einschleusen von Deepfakes drastisch erschwert. Auch wenn diese Technologie noch in den Kinderschuhen steckt, ist sie ein essenzieller Baustein für das zukünftige Vertrauen in die digitale Unternehmenskommunikation. Das bloße Vertrauen auf Detektionsmodelle reicht nicht aus, da Angreifer diese Modelle systematisch durch Adversarial Attacks trainieren und effektiv umgehen können.
Der 36-Monate-Ausblick: Autonome Cyber Warfare
Was wir heute als 'State of the Art' bezeichnen, wird in 24 bis 36 Monaten bereits veraltete Basis-Technologie sein, da wir uns rasant auf vollautonome Cyber Warfare zubewegen. Zukünftige KI-Angriffssysteme werden als Schwarmintelligenzen agieren, bei denen hunderte spezialisierte Agenten koordiniert eine Infrastruktur attackieren und ihre Taktiken in Echtzeit an die laufenden Abwehrmaßnahmen anpassen. Um dieser Bedrohung auf Augenhöhe zu begegnen, evaluieren wir bei der AI-Software GmbH intensiv den Einsatz von autonomen Red-Teaming-Agenten. Diese defensiven KIs greifen die eigene Infrastruktur pausenlos an, decken neuartige Schwachstellen auf und patchen diese vollautomatisch, bevor externe Angreifer sie überhaupt ausnutzen können. Das Security Operations Center der nahen Zukunft wird nicht mehr von gestressten Analysten dominiert, sondern von KI-Operatoren, die hochkomplexe Algorithmen beim Kriegführen überwachen.
Um eine Künstliche Intelligenz im Cyberspace zu besiegen, musst du eine bessere Künstliche Intelligenz bauen. Eine statische Verteidigung gegen dynamische, selbstlernende Angreifer ist ein garantiertes Todesurteil für jede IT-Infrastruktur.
Fazit: Handeln Sie, bevor die Maschine übernimmt
Abschließend müssen Vorstände und CTOs schonungslos realisieren, dass Cyber Security nicht länger ein reines IT-Problem, sondern ein existenzielles Geschäftsrisiko der obersten Prioritätsstufe darstellt. Das Aufrüsten auf KI-native Abwehrsysteme ist keine optionale Innovation für Technologieführer, sondern schlichte Notwendigkeit für das Überleben im digitalen Raum. Wer heute noch allen Ernstes glaubt, mit jährlichen Phishing-Simulationen und traditioneller Antiviren-Software ausreichend geschützt zu sein, agiert grob fahrlässig gegenüber seinem Unternehmen. Die konsequente Implementierung adaptiver KI-Abwehrsysteme, engmaschig kombiniert mit striktem Identity and Access Management (IAM), bildet das unverzichtbare Fundament moderner Sicherheit. Unternehmen müssen genau jetzt handeln und ihre Architektur radikal modernisieren, bevor der nächste automatisierte Zero-Day-Exploit ihre kompletten Systeme lahmlegt.
- Zero-Trust-Architektur auf allen Netzwerkebenen ausgerollt und aktiv.
- Verhaltensbasierte Anomalieerkennung (UEBA) für sämtliche Nutzer-Accounts aktiviert.
- Echtzeit-Deepfake-Erkennung in Videokonferenz- und Kommunikationslösungen integriert.
- Signaturbasierte E-Mail-Filter durch KI-gestütztes Natural Language Processing (NLP) ersetzt.
- Mitarbeiter-Awareness-Training auf KI-spezifische Angriffe (z. B. Voice Cloning) aktualisiert.
FAQ: Entscheider-Wissen komprimiert
Rüsten Sie Ihre Cyber Defense auf
Die Experten der AI-Software GmbH analysieren Ihre aktuelle IT-Architektur, decken kritische Einfallstore für KI-Angriffe auf und entwickeln maßgeschneiderte, KI-native Abwehrmechanismen für Ihr Unternehmen. Warten Sie nicht auf den Ernstfall.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.