EU AI Act Check: Compliance-Anforderungen für 2026
Ein tiefgehender Leitfaden für CTOs und Compliance-Beauftragte, um die komplexen regulatorischen Hürden für Hochrisiko-KI-Systeme in Europa erfolgreich zu meistern.
Inhalt
Das Wichtigste in Kürze
- Frist August 2026: Ab diesem Stichtag müssen alle in Europa eingesetzten Hochrisiko-KI-Systeme die vollen Anforderungen des AI Acts erfüllen.
- Technischer Flaschenhals: Compliance ist kein reines Rechtsthema mehr, sondern erfordert tiefgreifende MLOps-Anpassungen wie Data Lineage und kontinuierliches Drift-Monitoring.
- Haftungsfalle Open Source: Wer ein General Purpose AI Modell für Hochrisiko-Zwecke (z.B. HR-Screening) finetuned, wird rechtlich zum haftenden Provider.
- Wettbewerbsvorteil durch ISO 42001: Frühzeitige Zertifizierungen von KI-Managementsystemen minimieren das Risiko drakonischer Strafen (bis zu 7% des weltweiten Jahresumsatzes).
Die Schonzeit ist vorbei. Mit dem Inkrafttreten des EU AI Acts im August 2024 tickt die Uhr unaufhaltsam für Unternehmen, die KI-Systeme entwickeln oder gewerblich einsetzen. Was in den Vorstandsetagen noch oft als fernes juristisches Rauschen abgetan wird, ist in Wahrheit der massivste Eingriff in die Software-Architektur seit Einführung der DSGVO. Für CTOs und Compliance-Beauftragte bedeutet das: Die Zeit der unkontrollierten Proof-of-Concepts ist endgültig vorbei. Wer 2026 auf dem europäischen Markt bestehen will, muss jetzt handeln.
Die harte Realität des EU AI Acts: Mehr als nur ein Papiertiger
Lassen Sie uns ehrlich sein: Die meisten Unternehmen unterschätzen die Wucht des AI Acts massiv. Wer denkt, dass ein paar angepasste AGBs und ein oberflächliches Risk Assessment ausreichen, wird ab Mitte 2026 ein böses Erwachen erleben. Als Fachautor und Software-Architekt mit über 15 Jahren Erfahrung in der KI-Entwicklung sehe ich täglich Projekte, die aus regulatorischer Sicht schon heute sogenannte 'Dead Models Walking' sind. Die EU fordert nicht nur Erklärbarkeit, sie fordert den kryptografischen und lückenlosen Nachweis darüber, wie Modelle trainiert wurden, welche Bias-Mitigation betrieben wurde und wie menschliche Aufsicht (Human-in-the-Loop) technisch in der Inferenz-Pipeline verankert ist. Ohne tiefgreifende CI/CD-Integration von Compliance-Metriken ist das schlichtweg nicht zu leisten.
35 Mio. €
oder 7% des globalen Umsatzes: Maximalstrafe für verbotene KI
15 Mio. €
oder 3% des Umsatzes: Strafe bei Hochrisiko-Compliance-Verstößen
10^25 FLOPs
Rechenleistungs-Schwellenwert für systemisches Risiko bei GPAI
August 2026
Stichtag für die Einhaltung aller Hochrisiko-Auflagen
Hochrisiko-Systeme (Art. 6): Der technische Flaschenhals
Die Einstufung als Hochrisiko-KI (High-Risk AI) betrifft weit mehr Systeme, als die Industrie anfangs wahrhaben wollte. Nach Anhang III fallen darunter nicht nur kritische Infrastrukturen, sondern auch alltägliche Business-Use-Cases: KI-gestützte Bewerberauswahlverfahren, automatisierte Kreditentscheidungen, biometrische Identifikationssysteme und Systeme zur Leistungsüberwachung von Mitarbeitern. Sobald Ihr System in diese Kategorien fällt, unterliegen Sie den strengen Vorgaben der Artikel 8 bis 15. Das bedeutet: Sie benötigen ein vollwertiges Qualitätsmanagementsystem (Art. 17) und müssen ein CE-Kennzeichen für Ihre KI erwerben, bevor sie auf den Markt darf. Wir bei der AI-Software GmbH stellen fest, dass fast 85% der aktuellen Enterprise-KI-Projekte tief in diese Hochrisiko-Kategorien vordringen, ohne dass sich die Entwicklerteams der Konsequenzen bewusst sind.
Achtung: Haftungsverschiebung durch Fine-Tuning
Eine oft übersehene Falle: Wenn Sie ein Open-Source-Modell (z.B. Llama-3 oder Mistral) nehmen und es für das Screening von Lebensläufen in Ihrem HR-System finetunen, ändert sich Ihre rechtliche Rolle gravierend. Sie sind nicht länger nur 'Nutzer', sondern mutieren laut AI Act zum 'Provider' eines Hochrisiko-Systems. Sie haften damit vollumfänglich für die Trainingsdaten und die Modell-Performance.
Data Governance (Art. 10): Das Ende der 'Garbage In, Garbage Out'-Ära
Artikel 10 ist das technische Rückgrat der Verordnung und bereitet den meisten Data-Science-Teams akute Bauchschmerzen. Er verlangt nicht weniger als eine lückenlose Provenienz und statistische Kontrolle der Trainings- und Testdaten. Es reicht nicht mehr, einfach ein paar Millionen Datensätze von GitHub oder Hugging Face zu scrapen. Sie müssen nachweisen, dass die Datensätze relevant, repräsentativ, fehlerfrei und im Hinblick auf den beabsichtigten Zweck vollständig sind. Das erfordert den Einsatz von fortgeschrittenen Bias-Mitigation-Frameworks wie Fairlearn oder Aequitas bereits in der Pre-Processing-Phase. Wenn Ihr Datensatz systematische Verzerrungen aufweist und dies zu diskriminierenden Ergebnissen in der Produktion führt, stehen Sie vor einem signifikanten Compliance-Verstoß, der direkt von den Aufsichtsbehörden sanktioniert werden kann.
MLOps als einziger Weg zur Compliance
Ohne ein robustes, automatisiertes MLOps-Framework ist Compliance im Jahr 2026 technisch schlicht unmöglich. Wer seine Modelle noch manuell in unversionierten Jupyter Notebooks trainiert, hat faktisch verloren. Wir implementieren für unsere Kunden bei der AI-Software GmbH Toolchains basierend auf DVC (Data Version Control) und MLflow, um Data Lineage sicherzustellen. Jeder Modell-Snapshot muss kryptografisch an den exakten Zustand des Trainingsdatensatzes und den zugehörigen Git-Commit des Trainings-Codes gekoppelt sein. Nur so können Sie bei einem Audit den verlangten Nachweis erbringen, warum ein System an einem bestimmten Tag eine bestimmte Entscheidung getroffen hat. Diese Nachvollziehbarkeit muss über die gesamte Lebensdauer des Systems erhalten bleiben.
Technisches Risikomanagement: Von statischen Audits zu Continuous Compliance
Das in Artikel 9 geforderte Risikomanagementsystem ist keine einmalige Checkliste, sondern ein iterativer, kontinuierlicher Prozess. Statische Risikoanalysen, die einmal pro Jahr aktualisiert werden, genügen den regulatorischen Ansprüchen nicht. KI-Systeme unterliegen sogenanntem Concept Drift und Data Drift — die reale Welt verändert sich, und das Modell verliert stillschweigend an Genauigkeit und Fairness. Dies erfordert den Aufbau von 'Continuous Compliance'-Pipelines, in denen Tools wie Arize AI oder Evidently AI in Echtzeit überwachen, ob die Inferenz-Daten noch der Verteilung der Trainingsdaten entsprechen. Die ISO/IEC 42001 (Artificial Intelligence Management System) etabliert sich hierbei derzeit als der weltweite Goldstandard, um diese iterativen Prozesse prozessual abzusichern.
Vorteile
- In-House MLOps-Plattformen: Volle Datenkontrolle (on-premise fähig), keine Vendor-Lock-ins, tiefe Integration in bestehende CI/CD-Pipelines.
- Externe Compliance-Tools: Schnelle Time-to-Market, out-of-the-box Dashboards für Auditoren, standardisierte ISO 42001 Mappings inklusive.
Nachteile
- In-House MLOps-Plattformen: Hoher initialer Entwicklungsaufwand, ständige interne Wartung nötig, erfordert rares MLOps-Fachpersonal.
- Externe Compliance-Tools: Laufende SaaS-Kosten, potenzielle Datenschutzrisiken bei Cloud-Anbindung, oft unzureichende Tiefe bei hochindividuellen Modellen.
Der EU AI Act bedeutet nicht das Ende der europäischen KI-Innovation. Vielmehr agiert er als der lang ersehnte, erzwingende Katalysator für echtes, professionelles Software Engineering im Machine Learning.
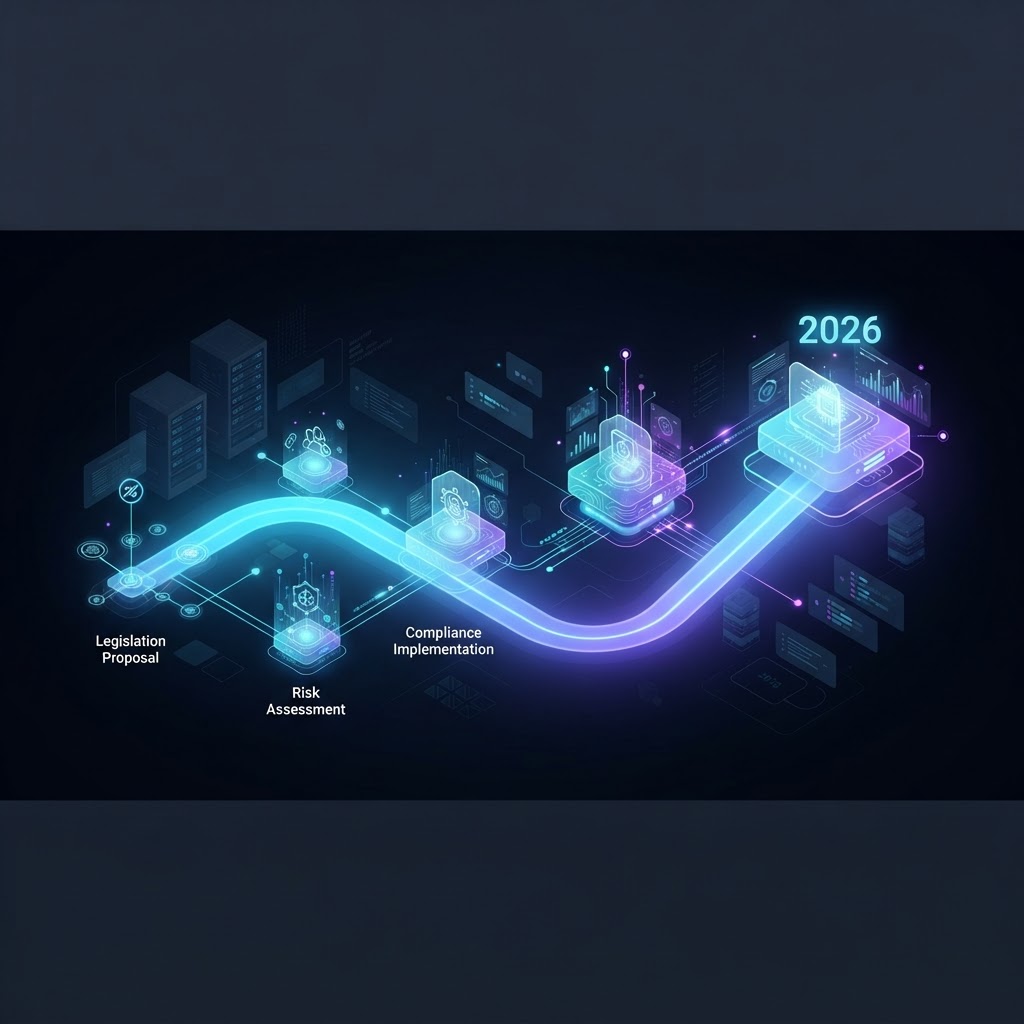
Roadmap 2026: Die strategische Umsetzung in 5 Schritten
Die Implementierung technischer Sicherheitsnetze erfordert Vorlaufzeit. Wer erst 2025 mit der Evaluierung beginnt, wird die Deadlines verpassen, da die Anpassung von Datenarchitekturen oft Monate dauert. Artikel 15 des AI Acts fordert ausdrücklich Robustheit und Cybersicherheit. Das bedeutet in der Praxis den Aufbau von Red-Teaming-Prozessen, um Modelle gezielt auf Adversarial Attacks, Prompt Injections (bei LLMs) und Data Poisoning zu testen. Diese sicherheitstechnische Evaluierung muss nachvollziehbar dokumentiert werden. Um den Übergang von der unregulierten Entwicklung zur vollen Compliance zu meistern, empfehlen wir einen pragmatischen, phasengesteuerten Ansatz.
- 1
System-Inventur: Erfassen Sie alle existierenden und geplanten KI-Systeme und klassifizieren Sie diese strikt nach Anhang III des EU AI Acts (Risikoklassifizierung).
- 2
Gap-Analyse durchführen: Vergleichen Sie Ihren aktuellen MLOps-Reifegrad mit den Anforderungen aus Art. 9 (Risikomanagement) und Art. 10 (Data Governance).
- 3
Aufbau der Data Lineage: Implementieren Sie Tools zur Versionierung von Modellen und Trainingsdaten (z.B. MLflow, DVC), um lückenlose Nachvollziehbarkeit herzustellen.
- 4
Qualitätsmanagementsystem (QMS) etablieren: Nutzen Sie ISO/IEC 42001 als strukturelle Basis für das nach Art. 17 geforderte QMS, inklusive Post-Market Monitoring.
- 5
Conformity Assessment und CE-Markierung: Führen Sie für alle Hochrisiko-Systeme das Konformitätsbewertungsverfahren durch und erstellen Sie die verpflichtende EU-Konformitätserklärung.
General Purpose AI (GPAI) und das 10^25 FLOPs Limit
Für Foundation Models (GPAI) gelten Sonderregeln, die sich signifikant von den Hochrisiko-Kategorien unterscheiden. Modelle wie GPT-4, Claude oder leistungsstarke Open-Source-Modelle müssen detaillierte technische Dokumentationen offenlegen und Zusammenfassungen der für das Training verwendeten urheberrechtlich geschützten Daten bereitstellen. Die regulatorische Grenze für Modelle mit 'systemischem Risiko' liegt bei einer kumulierten Trainings-Rechenleistung von 10^25 FLOPs (Floating Point Operations). Entwickler, die Modelle oberhalb dieses Schwellenwerts trainieren, unterliegen massiven Meldepflichten beim neuen Europäischen Amt für Künstliche Intelligenz und müssen weitreichende Red-Teaming-Audits nachweisen. Für die meisten Enterprise-Anwender ist dies zwar nur indirekt relevant, entscheidet aber maßgeblich über die Auswahl des zulässigen Basismodells für eigene Anwendungen.
Fazit: Compliance als strategischer Burggraben
Der EU AI Act wird den Markt bereinigen. Unternehmen, die Compliance nur als lästigen Kostenfaktor sehen, werden von flexibleren Wettbewerbern verdrängt, die 'Compliance-by-Design' als Qualitätsmerkmal verstanden haben. Ein nachweisbar faires, sicheres und robustes KI-System schützt nicht nur vor Strafen in Millionenhöhe, sondern schafft auch das entscheidende Vertrauen bei Endkunden und Geschäftspartnern. Die Experten der AI-Software GmbH unterstützen Sie dabei, diese Architektur-Herausforderungen schon heute zu lösen. Lassen Sie uns gemeinsam sicherstellen, dass Ihre Innovationen nicht an regulatorischen Hürden scheitern, sondern als europäisches Best-Practice-Beispiel den Markt anführen.
Bereit für den EU AI Act?
Ihre KI-Systeme müssen bis 2026 EU-konform sein. Warten Sie nicht auf die Sanktionen. Vereinbaren Sie jetzt ein unverbindliches Architektur-Audit mit den Experten der AI-Software GmbH und machen Sie Compliance zu Ihrem Wettbewerbsvorteil.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.