KI-gestützte Code-Reviews in Echtzeit: Der ultimative Guide für DevSecOps
Wenn Sicherheitslücken schon beim Tippen erkannt und behoben werden, revolutioniert das die Softwarearchitektur. Ein technischer Deep Dive in die Echtzeit-Code-Analyse durch KI.
Inhalt
Das Wichtigste in Kürze
- Shift-Left in Reinkultur: Echtzeit-KI verschiebt die Fehlererkennung vom Post-Commit in die Tipp-Phase.
- Hybride Analyse-Architektur: Die Kombination aus deterministischem AST-Parsing und probabilistischen LLMs bietet beispiellose Präzision.
- Kostenreduktion: Bugs in der IDE zu fixen, ist bis zu 15-mal günstiger als in späteren CI/CD-Phasen.
- Gefahr durch Automation Bias: Entwickler dürfen ihre Eigenverantwortung nicht an die KI delegieren.
Die Ära der asynchronen, tagelang andauernden Pull-Request-Reviews neigt sich endgültig dem Ende zu. Wenn ein Entwickler heute eine potenzielle SQL-Injection, ein Memory Leak oder eine Race Condition tippt, greifen moderne KI-Systeme proaktiv ein, noch bevor das Semikolon gesetzt ist. Dieser fundamentale Architektur-Shift verändert nicht nur die Art und Weise, wie wir Code schreiben, sondern definiert den gesamten DevSecOps-Zyklus neu.
Der Paradigmenwechsel: Von Reaktiv zu Echtzeit-DevSecOps
Klassische Code-Reviews und statische Application Security Testing (SAST) Tools kranken an einem fundamentalen Architekturfehler: Sie setzen systemisch zu spät an. Die Software-Industrie weiß seit Jahrzehnten, dass Fehlerbehebungen nach dem Commit exponentiell teurer sind als während der eigentlichen Coding-Phase. Mit dem Einzug von Large Language Models (LLMs) wie GPT-4o und Claude 3.5 Sonnet direkt in die integrierten Entwicklungsumgebungen (IDEs) erleben wir nun den ultimativen Shift-Left. KI-Agenten fungieren heute nicht mehr nur als Autocomplete auf Steroiden, sondern als omnipräsente, paranoide Security-Architekten, die jeden Tastenanschlag im Kontext der gesamten Codebasis bewerten. Vulnerabilities werden dadurch nicht länger nur in Pipelines gefunden, sie werden durch sofortige Code-Vorschläge proaktiv verhindert.
15x
Höhere Kosten bei Bugfixes nach Commit (im Vergleich zur IDE-Phase)
68%
Reduktion kritischer Vulnerabilities durch Echtzeit-Analysen (Branchen-Benchmark)
<400ms
Maximale Ziellatenz für ungestörte Echtzeit-KI-Interventionen
Unter der Haube: Wie Echtzeit-Analysen technisch funktionieren
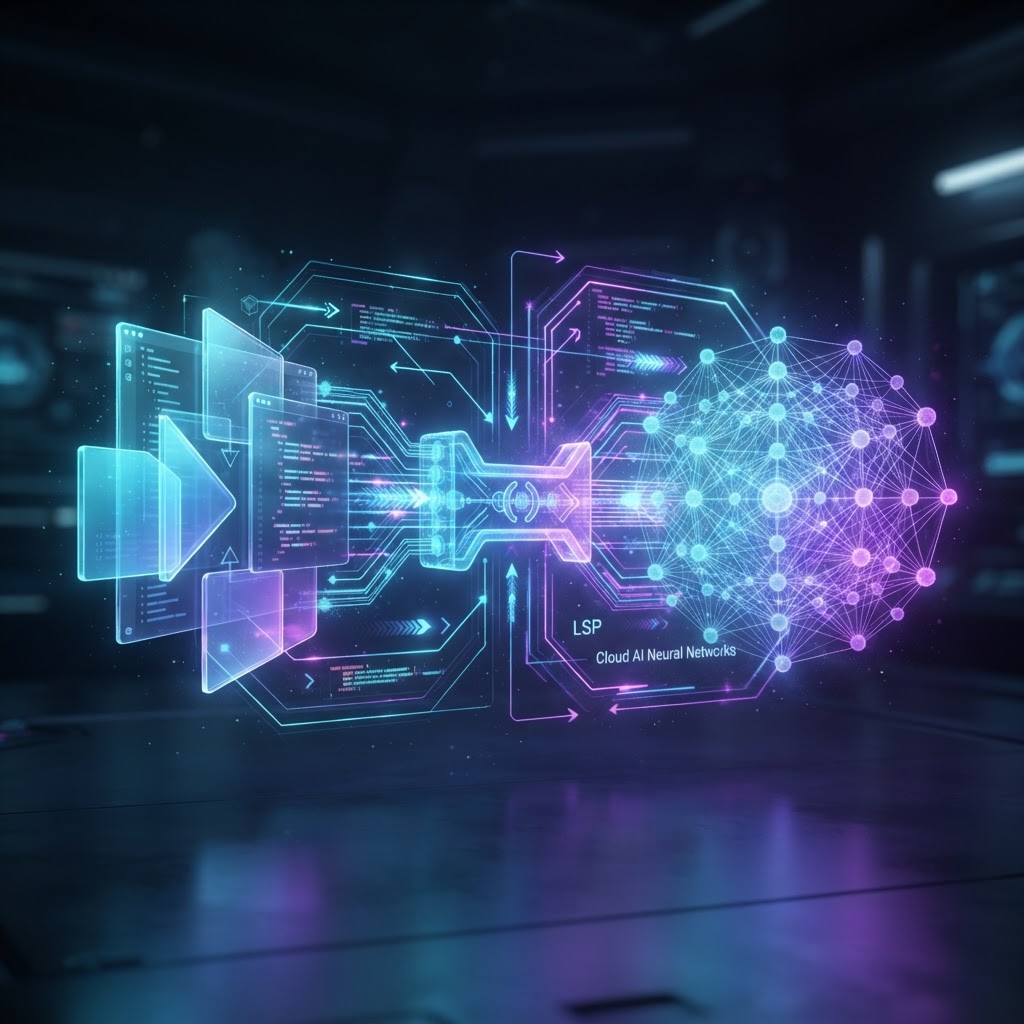
Die Magie der verzögerungsfreien Echtzeit-Erkennung basiert auf einer hochkomplexen, hybriden Architektur aus deterministischer Analyse und probabilistischer KI. Führende Tools wie Snyk DeepCode oder fortschrittliche Konfigurationen von GitHub Copilot Workspace verlassen sich nicht rein auf die rohe, unstrukturierte Textausgabe des Entwicklers. Stattdessen hängen sie sich tief in das Language Server Protocol (LSP) der IDE ein. Sie parsen den Abstract Syntax Tree (AST) des Codes in wenigen Millisekunden und füttern das LLM mit einem bereits vorstrukturierten, semantischen Kontext. Durch Retrieval-Augmented Generation (RAG) wird zudem nicht nur die aktuell geöffnete Datei, sondern die Architektur der gesamten Applikation – von den Datenbankschemata bis zu den API-Routen – in das Context Window des Modells geladen. Das ist der entscheidende Unterschied zu simplen Linter-Tools.
Cybersecurity am Tastenanschlag: Spezifische Angriffsmuster verhindern
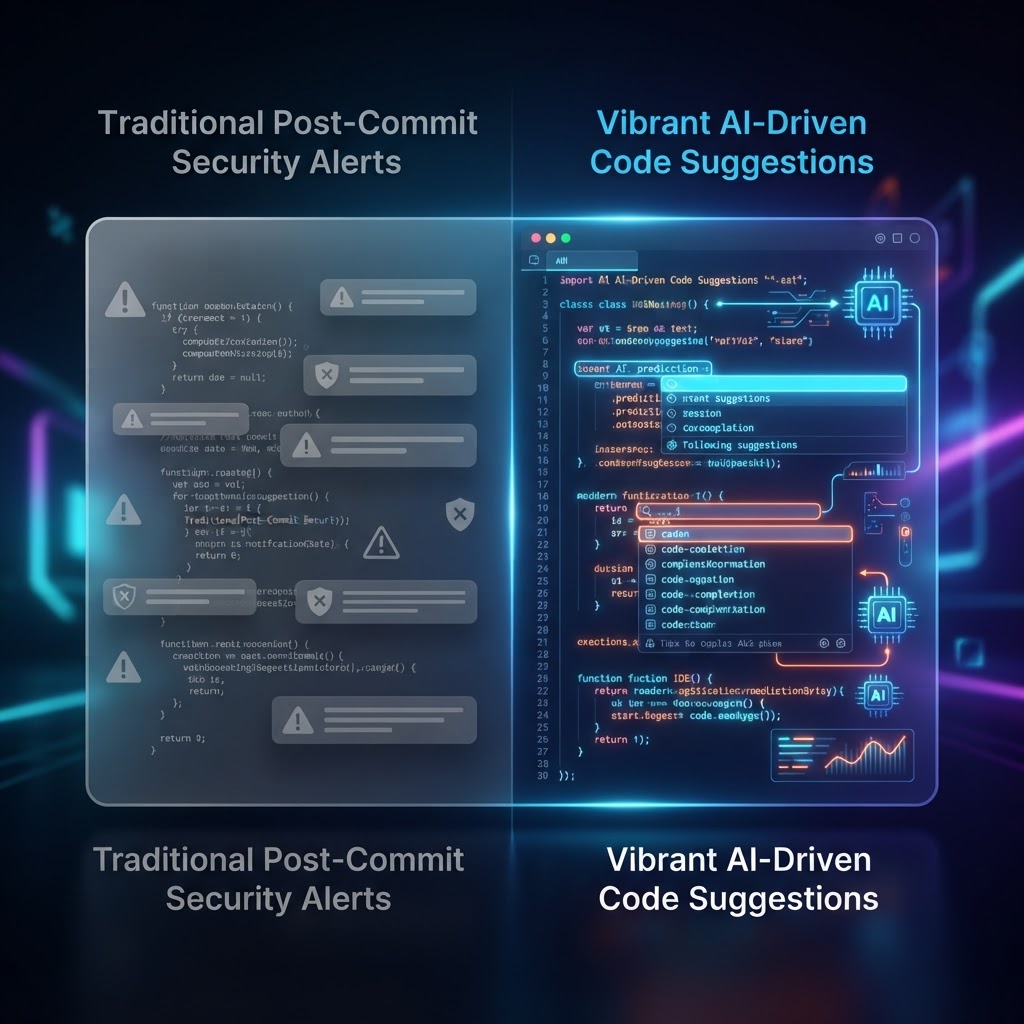
Während traditionelle SAST-Tools oft an komplexen, dateiübergreifenden Datenflüssen scheitern und Entwickler mit einer Flut an False Positives in die berüchtigte Alert Fatigue treiben, brillieren kontextsensitive KI-Modelle durch echtes semantisches Verständnis. Ein klassisches Beispiel ist das Erkennen von Insecure Direct Object References (IDOR) oder unzureichenden Authentifizierungsprüfungen in verteilten Microservices. Wenn ein Entwickler einen Endpunkt für den Datenzugriff schreibt, analysiert das im Hintergrund laufende Modell in Echtzeit, ob entsprechende JWT-Validierungen oder Role-Based Access Controls (RBAC) in der Aufrufkette implementiert sind. Fehlen diese, unterbricht das Tool den Flow nicht mit einer plumpen Warnmeldung, sondern generiert direkt den syntaktisch korrekten Code-Block zur Validierung, präzise maßgeschneidert auf das im Projekt verwendete Auth-Framework.
- Second-Order SQL-Injections: Erkennung von verschachtelten Payloads über mehrere Datei-Grenzen hinweg.
- Hardcoded Secrets: Semantische Analyse von Strings, die Entropy-basierte Scanner oft als False Positives markieren.
- Race Conditions: Identifikation ungeschützter Memory-Zugriffe in asynchronen Node.js- oder Go-Applikationen.
- Kryptografische Schwächen: Automatischer Austausch veralteter Hashing-Algorithmen (wie MD5/SHA1) durch moderne Standards.
Achtung: Der Context Window Flaschenhals
Die Qualität des KI-Vorschlags ist nur exakt so gut wie der bereitgestellte RAG-Kontext. Wenn das Modell aufgrund von Token-Limits (selbst bei aktuellen 200k+ Fenstern) zentrale Security-Policies oder firmeninterne Bibliotheksdefinitionen aus dem Kontext verliert, drohen gefährliche KI-Halluzinationen. Die KI schlägt dann generische Standard-Patterns vor, die möglicherweise direkt gegen die spezifischen Sicherheitsrichtlinien Ihres Unternehmens verstoßen.
Die dunkle Seite: Pitfalls und versteckte Risiken im Enterprise-Einsatz
Als Software-Architekt mit 15 Jahren Erfahrung in Großprojekten sage ich Ihnen deutlich: Blindes Vertrauen in automatisierte KI-Reviews ist der direkteste Weg ins Desaster. Das psychologische Phänomen der Automation Bias führt in der Praxis zwangsläufig dazu, dass Entwickler KI-generierten, auf den ersten Blick sauber erscheinenden Code ohne tiefes architektonisches Verständnis abnicken. Zudem kämpfen fast alle Unternehmen ab einer bestimmten Größe massiv mit Compliance- und Datenschutzproblemen. Wenn propritäre Algorithmen, geschützte Geschäftslogiken oder gar versehentlich hartcodierte Zugangsdaten unmaskiert an externe Cloud-APIs gesendet werden, stellt dies einen eklatanten Compliance-Verstoß dar. Daher implementieren wir bei der AI-Software GmbH für unsere Enterprise-Kunden bevorzugt On-Premise-LLMs oder nutzen strikte, vertraglich zugesicherte Zero-Data-Retention Cloud-Instanzen.
KI-Tools machen brillante Entwickler exzellent und mittelmäßige Entwickler brandgefährlich. Wenn die KI zur bequemen Krücke statt zum kritischen Sparringspartner wird, kollabiert die Softwarearchitektur früher oder später unter der unsichtbaren Last massiver technischer Schulden.
Pro & Contra: Echtzeit-KI im harten Entwickler-Alltag
Um den strategischen Erfolg dieser Systeme in der Praxis überhaupt messbar zu machen, dürfen sich CTOs nicht allein auf die nackte Anzahl der abgefangenen Bugs oder Security-Alerts verlassen. Viel entscheidender sind Metriken wie die sogenannte Acceptance Rate – also wie oft ein Entwickler den von der KI generierten Fix tatsächlich unverändert in die Codebasis übernimmt – sowie die Time-to-Remediate. Zeigen die Analytics-Dashboards, dass Vorschläge reihenweise abgelehnt werden, ist das ein unbestechlicher Indikator für fehlenden Projektkontext oder schlechtes Hintergrund-Prompt-Engineering. Ein perfekt kalibriertes System hingegen steigert nicht nur die intrinsische Code-Qualität, sondern auch signifikant die Developer Velocity, da zermürbende Ping-Pong-Spiele in der Pull-Request-Phase fast komplett entfallen.
Implementierungsstrategie: So gelingt der Enterprise-Rollout
Die naive Vorstellung, die bloße unternehmensweite Installation eines IDE-Plugins würde ausreichen, um einen messbaren DevSecOps-ROI zu erzielen, ist ein kostspieliger Irrglaube. Ein wirklich erfolgreicher Rollout erfordert eine chirurgisch präzise Integration in die bestehende Toolchain sowie eine behutsame kulturelle Anpassung der Engineering-Teams. Es geht im Kern darum, die KI-Modelle mit den hochspezifischen Coding-Guidelines, den Architecture Decision Records (ADRs) und den individuellen Security-Policies des Unternehmens zu grounden. Nur durch diese Tiefe wird aus einem generischen Code-Assistenten ein hochspezialisierter, unternehmensspezifischer Code-Reviewer. Dieser Prozess muss zwingend iterativ erfolgen, um die Entwickler-Experience nicht durch eine Überflutung irrelevanter Interventionen zu zerstören.
- 1
Schritt 1 - Anforderungsanalyse & Threat Modeling: Identifikation der kritischsten Code-Pfade, Tech-Stacks und der häufigsten historischen Schwachstellen.
- 2
Schritt 2 - Architektur-Design & Datenschutz-Check: Fundierte Entscheidung zwischen isolierten Cloud-APIs (z.B. Azure OpenAI Enterprise) und komplett On-Premise gehosteten LLMs.
- 3
Schritt 3 - RAG-Integration: Anbindung des KI-Systems an interne Wikis, Jira-Tickets und historische Code-Repositories zur maximalen Kontextanreicherung.
- 4
Schritt 4 - Pilotphase mit Power-Usern: Rigoroser Test der System-Latenz, Bewertung der semantischen Qualität der Vorschläge und feine Kalibrierung der Interventionsschärfe.
- 5
Schritt 5 - Globaler Rollout & Metriken: Phasenweise Ausweitung auf alle Teams bei permanenter Überwachung der Acceptance Rates und begleitenden Schulungsmaßnahmen.
Der Ausblick: Self-Healing Code und autonome Agenten-Schwärme
Blicken wir strategisch 12 bis 36 Monate in die Zukunft, wird das heutige Konzept des passiven Co-Piloten sehr bald von völlig autonomen Agenten-Schwärmen abgelöst werden. Wir bewegen uns mit hoher Geschwindigkeit vom reinen Code-Review hin zu echtem Self-Healing Code. Diese autarken Systeme werden architektonische Schwachstellen nicht mehr nur farblich markieren, sondern in isolierten Backend-Sandbox-Umgebungen vollautomatisch komplexe Patches schreiben, diese gegen hunderttausende Regression-Tests prüfen und bei Erfolg direkt als produktionsreifen Pull Request einreichen. Die traditionelle Rolle des Softwareentwicklers wandelt sich dadurch zunehmend von der des handwerklichen Coders zum orchestrierenden Dirigenten hochkomplexer KI-Systeme. Wer jetzt nicht die infrastrukturellen und kulturellen Grundlagen für diesen evolutionären Wandel legt, wird in absehbarer Zeit schlichtweg nicht mehr wettbewerbsfähig Software ausliefern können.
Fazit: Ein zwingend notwendiger Evolutionsschritt
KI-gestützte Code-Reviews in Echtzeit sind definitiv kein temporärer Industrie-Hype, sondern die zwingend logische Evolution der modernen Softwareentwicklung. Die technologische Fähigkeit, kritische Sicherheitslücken strukturell auszuschließen, noch während der menschliche Gedanke über die Tastatur in Code übersetzt wird, ist ein unschätzbarer, asymmetrischer Vorteil im täglichen Kampf gegen immer raffiniertere Cyber-Bedrohungen. Für CTOs und Software-Architekten bedeutet dies jedoch in erster Linie, Führung und Verantwortung zu übernehmen: Die Systeme müssen wasserdicht konfiguriert, die Entwickler methodisch auf die neuen Paradigmen trainiert und die Architektur auf massive Skalierbarkeit geprüft werden. Genau bei dieser extrem anspruchsvollen Transformation unterstützen wir bei der AI-Software GmbH mit messbarer, kampferprobter Expertise.
Häufig gestellte Fragen (FAQ) zur Echtzeit-Analyse
Bereit für den ultimativen DevSecOps-Shift?
Lassen Sie uns Ihre Software-Entwicklung revolutionieren. Die hochspezialisierten Experten der AI-Software GmbH implementieren sichere, leistungsstarke und maßgeschneiderte KI-Code-Review-Systeme direkt in Ihre Enterprise-Infrastruktur. Kontaktieren Sie uns noch heute für ein unverbindliches Architektur-Audit und bringen Sie Ihr DevSecOps auf das nächste Level.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.