Testing von KI-generiertem Code: Die ultimative QA-Strategie für das CI/CD-Zeitalter
KI-Tools generieren Code in Rekordzeit, bergen jedoch unsichtbare Architektur-Risiken. Erfahren Sie, wie moderne Unit-Tests und automatisierte CI/CD-Pipelines die Qualität in der KI-Ära garantieren.
Inhalt
Das Wichtigste in Kürze
- Syntaktische Validität ist nicht gleich semantische Integrität: Warum LLM-Code oft kompiliert, aber logisch versagt.
- Die Zirkelschluss-Falle vermeiden: KI-generierter Code darf niemals ausschließlich von demselben LLM-Modell getestet werden.
- Shift-Left auf Steroiden: Unit-Tests müssen vor der Codegenerierung definiert werden (AI-TDD).
- Mutation Testing als ultimativer Lackmustest für die Resilienz von KI-generierten Test-Suites.
- Vorausschauende Architekturplanung mit der AI-Software GmbH minimiert technische Schulden.
KI schreibt heute in Sekunden Code, für den Senior Developer Stunden bräuchten. Doch wer diese stochastische Blackbox ohne radikal angepasste Qualitätssicherung in Produktion bringt, spielt russisches Roulette mit seiner Softwarearchitektur. Nach über 15 Jahren an der Spitze der KI-Entwicklung kann ich Ihnen aus hunderten Projekten der AI-Software GmbH versichern: Die traditionelle QA ist für das Zeitalter der LLMs schlichtweg unzureichend. Wir müssen Test-Paradigmen neu denken, um Geschwindigkeit nicht mit technischer Schuld zu erkaufen.
Die Illusion der Perfektion: Warum KI-Code eine tickende Zeitbombe ist
Large Language Models (LLMs) wie GPT-4 oder Claude 3 sind probabilistische Systeme. Sie verstehen weder Geschäftslogik noch architektonische Zusammenhänge; sie sagen lediglich das statistisch wahrscheinlichste nächste Token voraus. Das führt zu einem extrem gefährlichen Phänomen, das wir intern bei der AI-Software GmbH als 'Syntaktische Täuschung' bezeichnen: Der Code sieht auf den ersten Blick makellos aus, folgt den gängigen Konventionen und kompiliert fehlerfrei. Doch unter der Haube verbergen sich oft fatale semantische Fehler, Halluzinationen von nicht existenten Bibliotheksfunktionen oder subtile Race Conditions, die erst unter Last in der Produktion eskalieren.
Das eigentliche Problem liegt in der schieren Masse an Code, der durch KI-Assistenten generiert wird. Entwickler werden von Programmierern zu Code-Reviewern degradiert, doch die menschliche Aufmerksamkeitsspanne reicht nicht aus, um hunderte Zeilen generierten Boilerplate-Code fehlerfrei zu prüfen. Wenn die QA-Prozesse hier nicht greifen, bläht sich die Codebasis unkontrolliert auf, was die Wartbarkeit drastisch reduziert. Wir stehen vor einer Krise der Code-Qualität, wenn wir nicht automatisierte Gegenmaßnahmen ergreifen.
41%
Zuwachs an 'Code Churn' (Code, der binnen 2 Wochen wieder gelöscht wird) seit Einführung von KI-Assistenten (GitClear 2024)
3.2x
Höhere Wahrscheinlichkeit von Sicherheitslücken bei unerfahrenen Entwicklern, die KI blind vertrauen (Stanford University)
78%
Der KI-Code-Fehler, die von statischen Analysetools nicht direkt erkannt werden
AI-TDD: Shift-Left-Testing auf einem neuen Level
Das klassische Test-Driven Development (TDD) predigt, Tests vor der Implementierung zu schreiben. In der KI-Ära wird dieses Paradigma nicht nur wichtig, sondern überlebenswichtig. Wenn Sie eine KI bitten, eine Funktion zu schreiben, muss der Prompt bereits die exakten, hart codierten Unit-Tests als Akzeptanzkriterien enthalten. Die KI iteriert dann autonom gegen diese Tests, bis sie grün sind. Diese Methodik zwingt das Modell in deterministische Leitplanken und eliminiert den Freiraum für stochastische Halluzinationen. Bei der AI-Software GmbH haben wir festgestellt, dass AI-TDD die Fehlerrate im Output um bis zu 85 Prozent senkt.
Achtung: Die Zirkelschluss-Falle
Nutzen Sie niemals denselben LLM-Kontext, um Code und die dazugehörigen Tests zu generieren. Das Modell wird seine eigenen fehlerhaften Annahmen in den Tests widerspiegeln (sog. Zirkelschluss-Validierung). Nutzen Sie ein 'Red Team' (z.B. Claude 3.5 Sonnet) um die Unit-Tests für den Code eines 'Blue Teams' (z.B. GPT-4o) zu schreiben.
Mutation Testing: Der Härtetest für KI-Code
Die meisten Entwickler verlassen sich auf die traditionelle Line Coverage. Doch 90 Prozent Testabdeckung sagen nichts über die Qualität der Asserts aus. KI-Tools sind berüchtigt dafür, 'Tautologie-Tests' zu generieren – Tests, die zwar den Code ausführen, aber keine sinnvollen Bedingungen prüfen (z.B. assert(true)). Um solche trügerischen Sicherheitsnetze zu entlarven, ist Mutation Testing unerlässlich. Hierbei wird der Quellcode gezielt verändert (mutiert), um zu prüfen, ob die Unit-Tests fehlschlagen. Überlebt der Code-Mutant, ist der Test wertlos.
Wir implementieren in den CI/CD-Pipelines unserer Kunden Tools wie Stryker (für JavaScript/TypeScript) oder PITest (für Java). Wenn KI-Entwicklungsagenten Code pushen, wird automatisch ein Mutation-Testing-Lauf gestartet. Nur wenn der 'Mutation Score' einen definierten Schwellenwert (meist über 80 Prozent) überschreitet, wird der Code in den Main-Branch gemergt. Dieser rigorose Ansatz ist der einzige Weg, um langfristig technische Schulden zu vermeiden und die architektonische Integrität zu wahren.
CI/CD-Pipelines für autonome KI-Agenten bauen
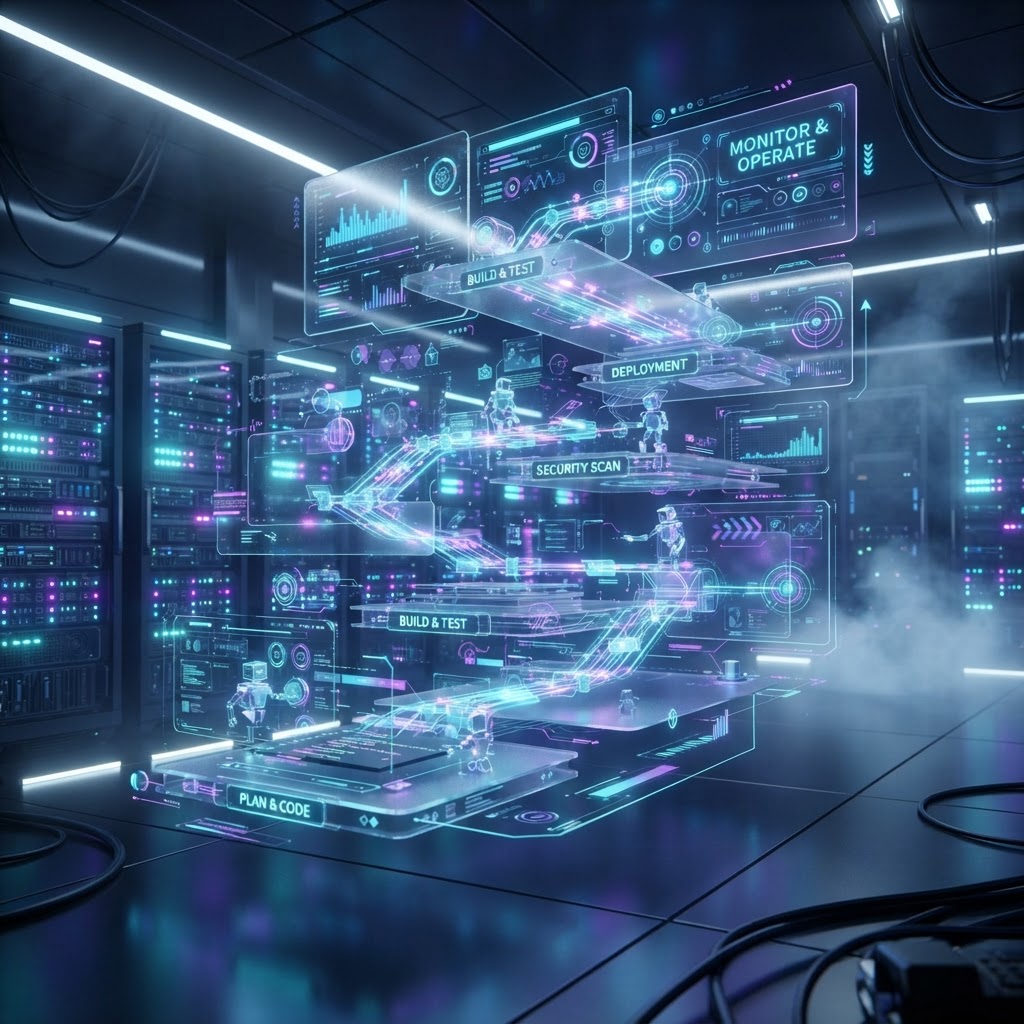
Continuous Integration und Continuous Deployment (CI/CD) müssen in der neuen Ära viel mehr leisten als simples Bauen und Deployen. Sie mutieren zu einer undurchdringlichen Firewall. Da der Output von KI-Tools unvorhersehbar ist, müssen Pipelines so konzipiert sein, dass sie von extrem bösartigem oder inkompetentem Code ausgehen. Dies erfordert eine strikte Trennung von Rechten (Sandboxing), automatisierte statische Code-Analyse (SAST) für Sicherheitsscans und hochgradig parallele Test-Ausführungen.
- 1
Sandboxing-Umgebung einrichten: Jeder KI-generierte Code-Block wird in einem isolierten, ressourcenbeschränkten Docker-Container kompiliert.
- 2
Statische Analyse und Linting: Tools wie SonarQube prüfen auf bekannte Anti-Patterns und hartcodierte Secrets, bevor ein Test überhaupt anläuft.
- 3
Ausführung der semantischen Unit-Tests: Die zuvor durch AI-TDD definierten, menschlich verifizierten Tests werden ausgeführt.
- 4
Mutation Testing: Verifikation der Test-Qualität durch gezielte Code-Verfälschung, um 'faule' KI-Tests auszufiltern.
- 5
Human-in-the-Loop-Gate: Bei sicherheitskritischen Modulen wird ab einer gewissen Komplexitätsschwelle ein manuelles Code Review erzwungen.
Chancen und Risiken: KI-gestützte QA im Überblick
Es wäre fahrlässig, KI in der Qualitätssicherung nur als Risiko zu betrachten. Wir können genau jene Modelle, die Fehler machen, auch dazu nutzen, hochkomplexe Test-Szenarien zu generieren. Durch die richtige Prompt-Orchestrierung können wir LLMs anweisen, gezielt Edge Cases, Null-Pointer-Exceptions und Out-of-Bounds-Fehler für bestehenden Code zu finden. Diese Dualität – KI als Entwickler und KI als Prüfer – ist das Herzstück einer modernen Architektur, erfordert aber ein klares Verständnis der Vor- und Nachteile.
Vorteile
- Massive Beschleunigung bei der Erstellung von Test-Boilerplate
- Aufdecken von obskuren Edge Cases, an die menschliche QA oft nicht denkt
- Erhöhung der Code Coverage in Legacy-Systemen binnen Stunden
Nachteile
- Hohe Wartungslast durch fragile Tests, die bei kleinen Refactorings brechen (Brittle Tests)
- Gefahr der 'falschen Sicherheit' durch Tautologie-Tests ohne echte Assertions
- Kostenexplosion bei intensiver API-Nutzung für kontinuierliches KI-Testing in CI-Pipelines
Zukunftsausblick: Die Evolution autonomer QA-Agenten
Wenn ich auf die Entwicklungszyklen der nächsten 12 bis 36 Monate schaue, wird klar: Das einfache Generieren von Unit-Tests ist nur der Anfang. Wir bewegen uns schnell auf Multi-Agenten-Systeme zu. Stellen Sie sich eine Umgebung vor, in der ein Entwicklungsagent Code schreibt, ein Sicherheitsagent diesen sofort attackiert und ein QA-Agent parallel Integration-Tests aufbaut. Diese Agenten diskutieren untereinander und verfeinern den Code iterativ, bevor ein Mensch überhaupt benachrichtigt wird.
Wer heute KI-Code ohne automatisierte semantische Verifikation in Produktion bringt, baut Legacy-Code von morgen in zehnfacher Geschwindigkeit. Testing ist nicht länger eine lästige Pflicht, es ist die einzige Versicherung gegen den stochastischen Wahnsinn.
Häufig gestellte Fragen (FAQ)
Bauen Sie resiliente KI-Systeme mit der AI-Software GmbH
Verliert Ihr Entwicklungsteam den Kampf gegen den KI-induzierten Code Churn? Die AI-Software GmbH baut massgeschneiderte, sichere und hochgradig automatisierte CI/CD- und Testing-Pipelines für die KI-Ära. Kontaktieren Sie uns für ein Architektur-Audit und sichern Sie die Code-Qualität Ihres Unternehmens für die Zukunft.
Projekt startenTäglich KI-News per Mail
Erhalte jeden Tag den neuesten Blogbeitrag und die wichtigsten KI-Trends direkt in dein Postfach.
Double-Opt-In. Abmeldung jederzeit über den Link in jeder Mail.